
AWS, AWS License Manager‘a Amazon EC2 üzerinde Microsoft Office kullanırken birden fazla Active Directory kaydını destekleyen yeni bir özellik ekledi. Bu yazıda önce bu yeniliği, ardından Microsoft Office on EC2 için kullanılabilecek diğer Active Directory mimarileriyle karşılaştırmasını ele alıyoruz.
Microsoft Office, Amazon EC2’de AWS License Manager üzerinden kullanıcı başına abonelik olarak sunuluyor. AWS, uzun vadeli lisans taahhüdü gerektirmeyen, kullanıcı başına ücretli lisanslar sağlıyor; abonelik sayısı ihtiyaca göre kolayca artırılıp azaltılabiliyor.
License Manager’ın Microsoft Office on EC2 kurulumu için bir şartı var: AWS Managed Microsoft AD kullanılması. AWS Managed AD, AWS’de tamamen yönetilen bir Active Directory servisi; domain controller host’larını, kurtarmayı, AD replikasyonunu, snapshot’ları ve güncellemeleri AWS yönetiyor, siz kullanıcı yönetimine odaklanıyorsunuz.
Microsoft Office için birden fazla Active Directory kaydı
Kullanıcı tabanlı lisanslama sunulduğundan beri License Manager farklı senaryolar için Active Directory desteğini genişletiyor. Geçen yıl kullanıcı tabanlı aboneliklerde paylaşılan AWS Managed AD desteği gelmişti. Bu yıl ise Microsoft Office ile birden fazla Active Directory kaydı ve kullanımı destekleniyor.
Bu özellik, aynı AWS hesabı ve bölgede birden fazla AWS Managed AD çalıştıran müşteriler için geliştirildi. Örneğin tek bir AWS hesabında her müşteri için ayrı bir VPC ve her VPC’de kendi AWS Managed AD domain’i olabilir. Bu yapı, müşterilerine yazılımlarına erişmeleri için ortam sağlayan bağımsız yazılım sağlayıcılarında (ISV) özellikle yaygın.
Microsoft Office on EC2 için Active Directory tasarım seçenekleri
Hangi mimarinin uygun olduğu AWS hesap yapınıza, müşteri mimarinize ve self-managed Active Directory’yi dahil etmeniz gerekip gerekmediğine bağlı.
Tek Active Directory
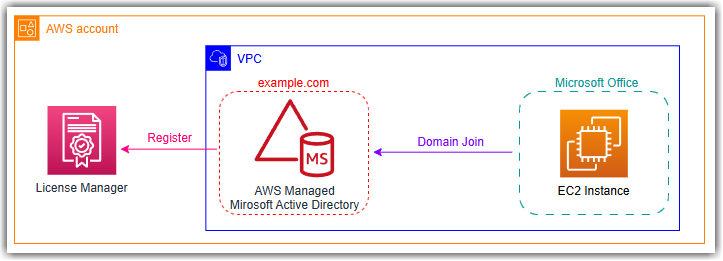
Standart tasarım tek bir AWS Managed AD kullanmak. AWS Managed AD License Manager’a kaydediliyor, Microsoft Office’in çalıştığı sunucu AWS Managed AD domain’ine katılıyor. Kullanıcı hesapları AWS Managed AD domain’inde duruyor ve License Manager üzerinden Microsoft Office’e abone oluyor. Bu çözüm, tek bir AWS hesabında Microsoft Office on EC2 kullanmak isteyenler için ideal.
Self-managed Active Directory
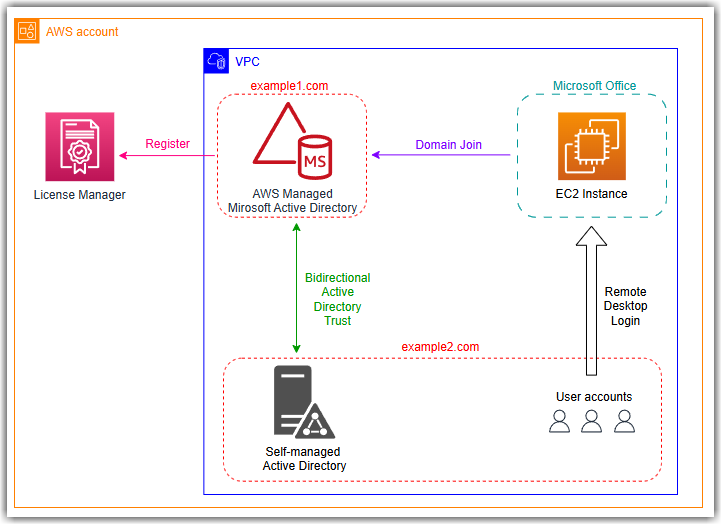
AWS Managed AD şart olsa da self-managed Active Directory tamamen desteklenmiyor değil. Self-managed AD’yi dahil etmek için, mevcut kullanıcı hesaplarınız ile Microsoft Office kurulumu arasında köprü görevi görecek, License Manager’a kayıtlı bir AWS Managed AD gerekiyor.
Tek AD mimarisinde olduğu gibi AWS Managed AD License Manager’a kaydediliyor ve Office sunucusu AWS Managed AD domain’ine katılıyor; ancak kullanıcı hesapları self-managed AD domain’inizde kalıyor. AWS Managed AD domain’ine katılan EC2 instance’ının self-managed AD’deki kullanıcılara güvenebilmesi için iki yönlü bir Active Directory trust gerekiyor. Bu çözüm, Microsoft Office on EC2 kullanmak isteyen ama Active Directory altyapısının kontrolünü elinde tutmak isteyenler için.
Birden fazla Active Directory kaydı
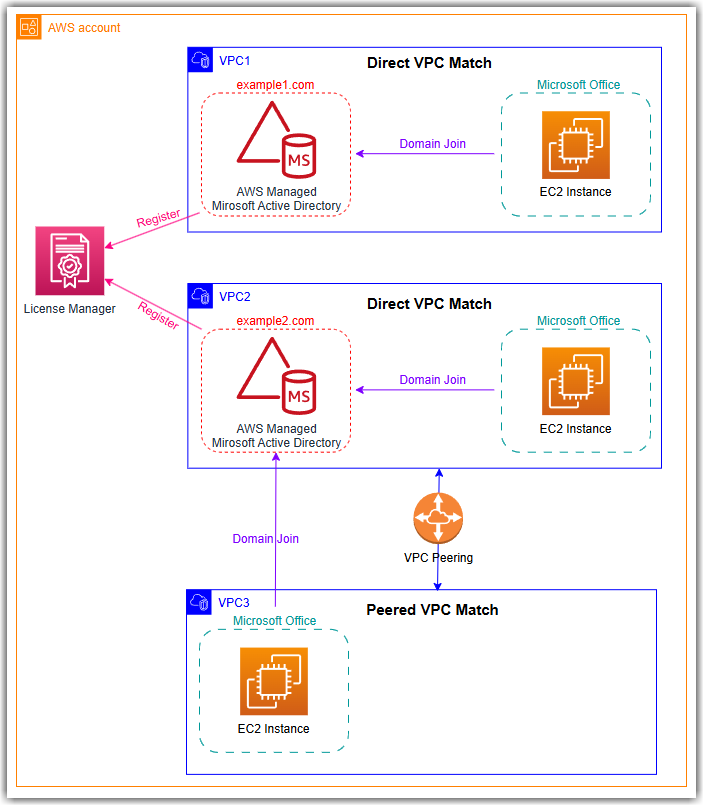
Aynı AWS hesabında birbirinden ayrılmış farklı iş yükleri çalıştırıyorsanız birden fazla Active Directory kaydı ideal. Her VPC’de ya License Manager’a kayıtlı bağımsız bir AWS Managed AD bulunuyor ya da kayıtlı bir AWS Managed AD’ye sahip tek bir başka VPC ile VPC peering yapılıyor. Bu mimaride aynı AWS hesabında birden fazla iş birimi birbirini etkilemeden çalışabiliyor.
Microsoft Office kullanıcı tabanlı abonelik ürünüyle bir instance başlattığınızda License Manager etkinleştirme için hangi kayıtlı AD’nin kullanılacağını otomatik belirliyor:
- Doğrudan VPC eşleşmesi: VPC’de License Manager’a kayıtlı bir AWS Managed AD varsa o kullanılıyor.
- Peering yapılmış VPC eşleşmesi: EC2 instance’ı, kayıtlı bir AWS Managed AD’nin bulunduğu tek bir VPC ile peering yapılmış bir VPC’de başlatılırsa o AD kullanılıyor (her VPC için erişilebilir tek bir AD olabilir).
Paylaşılan AWS Managed AD
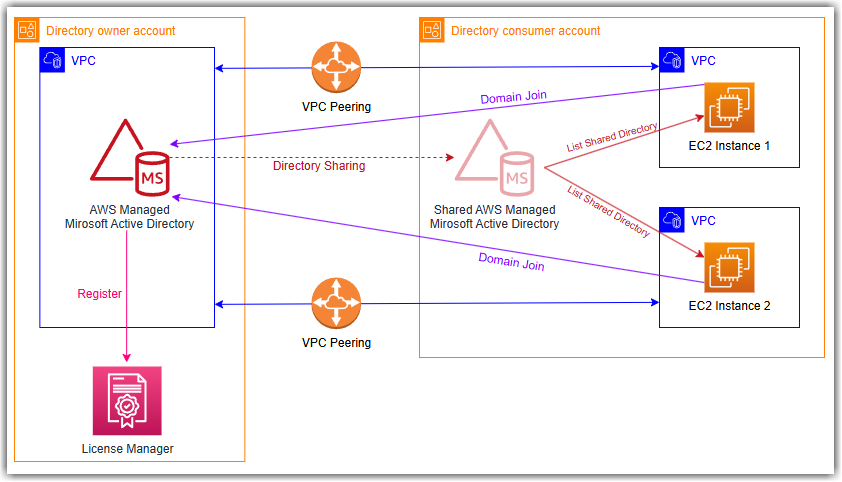
AWS Organizations ile birden fazla AWS hesabı kullanıyorsanız en basit ve en uygun maliyetli mimari, paylaşılan bir AWS Managed AD; çünkü gereksiz altyapı maliyetlerini azaltıyor. Bu tasarımda License Manager tek bir AWS Managed AD domain’ini kaydediyor ve bu domain organizasyondaki diğer AWS hesaplarıyla paylaşılıyor. AWS Managed AD üzerinde directory sharing yapılandırıldığında, Organizations içindeki diğer hesaplardaki AWS servisleri bu dizine başvurabiliyor. Tüm kullanıcı ve bilgisayar nesneleri dizin sahibi hesaptaki merkezi AWS Managed AD’de durduğu için AD trust gerekmiyor.
Hangisini seçmeli
| Mimari | Ne zaman uygun | Not |
|---|---|---|
| Tek AWS Managed AD | Tek AWS hesabında Office on EC2 | En basit kurulum |
| Self-managed AD + AWS Managed AD | Kullanıcılar mevcut on-premises ya da kendi yönettiğiniz AD’de kalacaksa | İki yönlü AD trust gerekiyor |
| Birden fazla AD kaydı | Aynı hesapta birbirinden ayrı müşteriler ya da iş birimleri (örneğin ISV’ler) | Her VPC’de kendi AD’si ya da tek bir AD’li VPC’ye peering |
| Paylaşılan AWS Managed AD | AWS Organizations ile çok hesaplı yapılar | En uygun maliyetli, trust gerekmiyor |
Başlamak için AWS Marketplace sayfasını ziyaret edebilirsiniz.
Microsoft Office’i EC2 üzerinde, örneğin uzak masaüstü ya da uygulama sunucusu senaryolarında, lisans taahhüdü olmadan kullanıcı başına çalıştırmak isteyenler için bu yazı iyi bir mimari kılavuz. Yeni çoklu AD desteği özellikle tek hesapta birden fazla müşteriye ortam sunan ISV’ler için önemli bir kısıtı kaldırıyor. Self-managed AD kullananlar için ise AWS Managed AD şartının hâlâ geçerli olduğunu, yani ek bir yönetilen dizin ve trust maliyetini hesaba katmak gerektiğini unutmamak lazım.