
OpenAI, yakında çıkacak siber güvenlik odaklı bir yapay zekâ modeliyle Linux çekirdeğinde 948 yerel yetki yükseltme (LPE) açığını doğrulayıp yamalayan bir sistemin ayrıntılarını açıkladı. İşlemin API maliyeti yaklaşık 1,2 milyon dolar oldu.
OpenAI’a göre prototip 2.308 aday bulguyu analiz etti, 1.724 açığı dinamik olarak yeniden üretti ve yetkisiz bir yerel kullanıcının root erişimi almasını sağlayabilecek 948 LPE exploit’i üretti. Çalışma, OpenAI’ın Haziran 2026’da GPT-5.5-Cyber ile bulunduğunu açıkladığı 24 LPE exploit’inin üzerine kuruluyor.
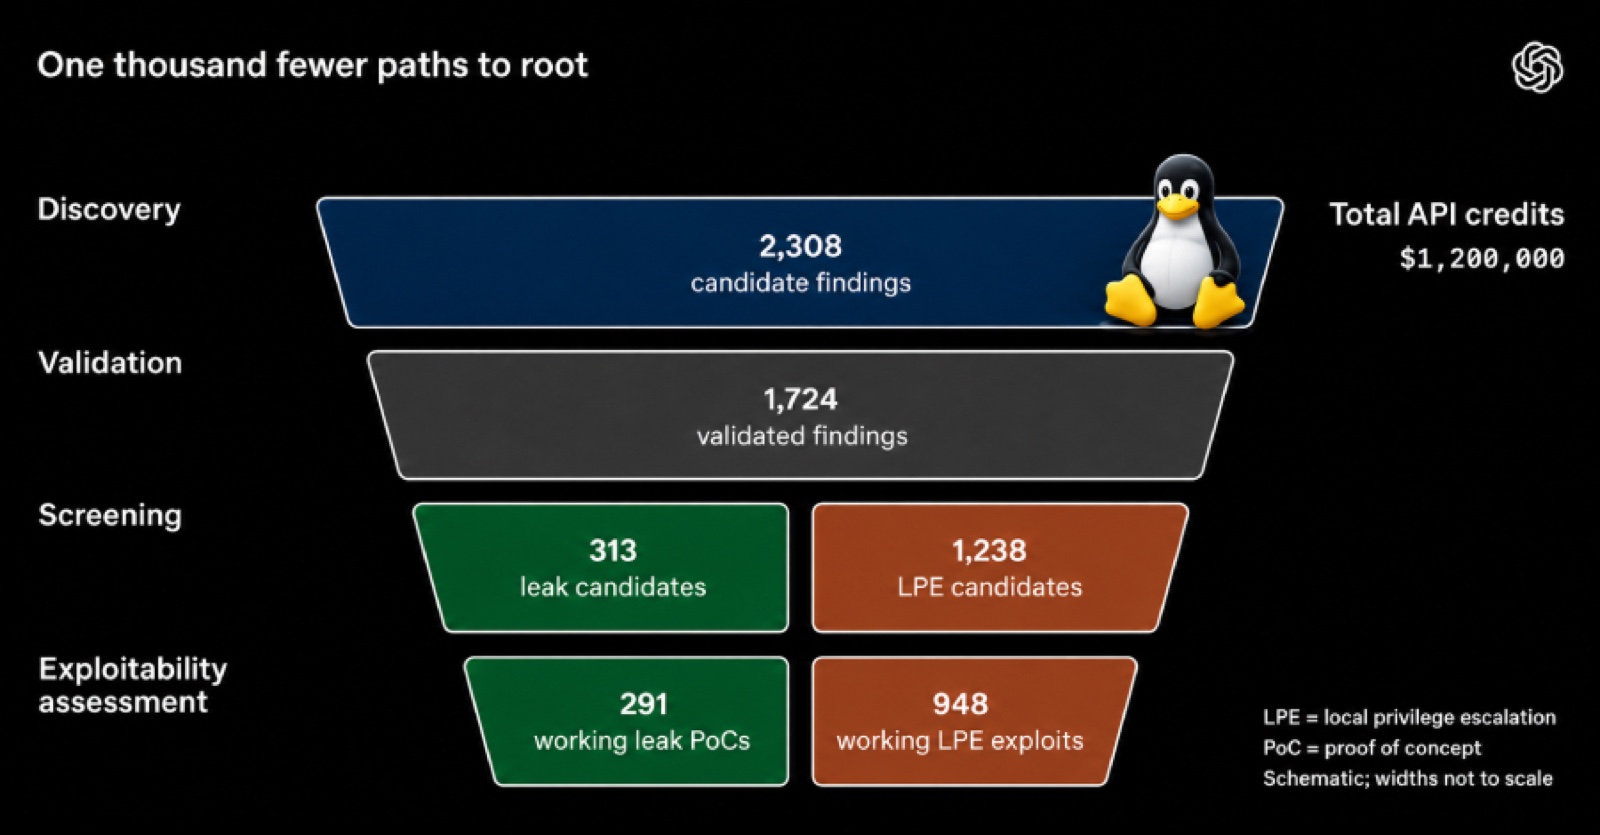
Beş aşamalı ajan hattı
- Açık keşfi: Ajanlar, güvenlik açısından önemli ve düşük yetkili kullanıcıların erişebildiği kod bölümlerini belirleyip aday bulgular arıyor.
- Dinamik doğrulama: Her aday sandbox ortamında yeniden üretilmeye çalışılıyor ve çalışma zamanı kanıtları saklanıyor.
- İstismar edilebilirlik değerlendirmesi: Doğrulanan açıkların bilgi ifşası ya da LPE için kullanılıp kullanılamayacağı test ediliyor, kavram kanıtı (PoC) geliştiriliyor.
- Yama üretimi: Ajanlar açık için yama hazırlıyor.
- İnsan incelemesi: Güvenlik araştırmacıları, çekirdek geliştiricilerine bildirmeden önce exploit’i, yamayı ve önerilen önem derecesini inceliyor.
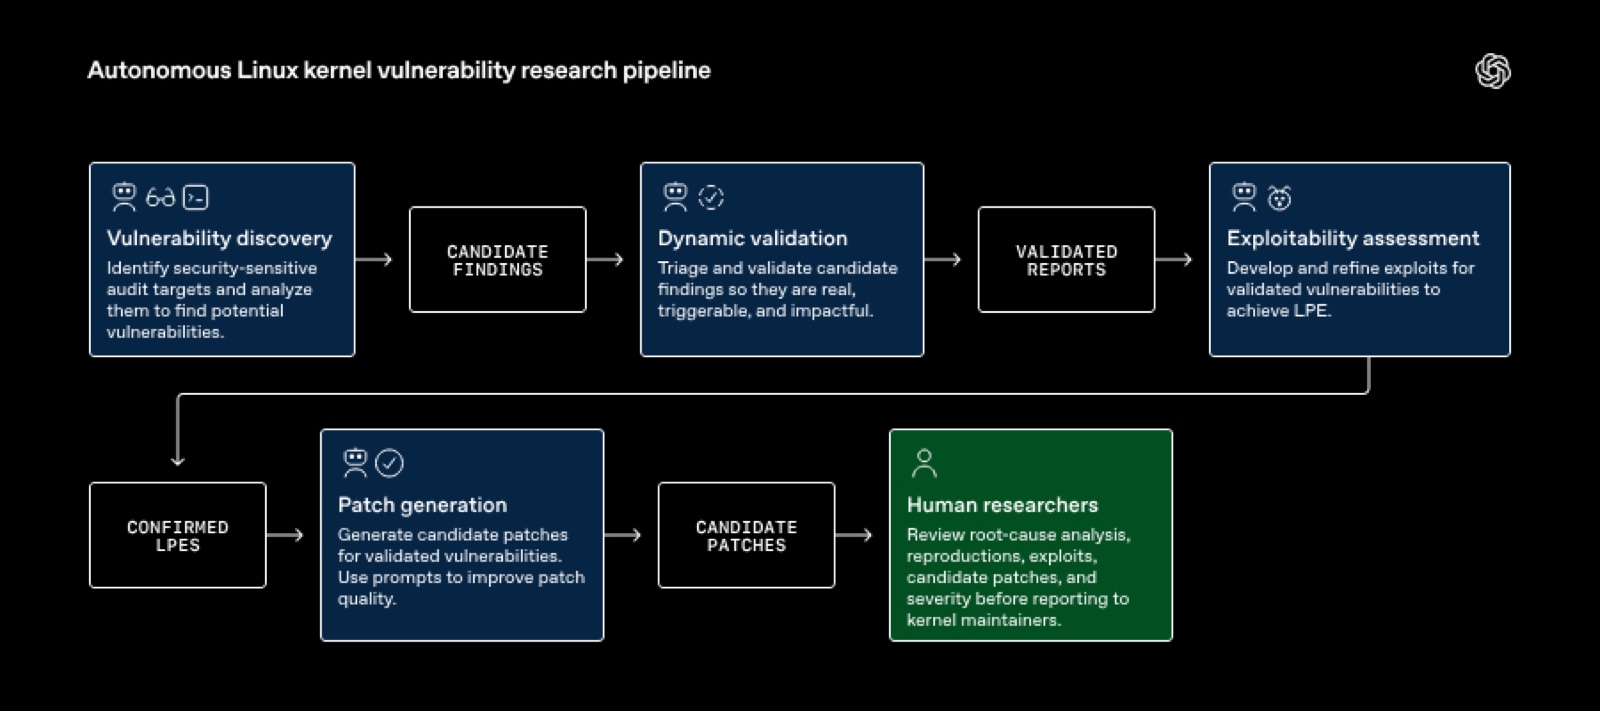
30 saat, 1,2 milyon dolar
Ekim 2026 ortasındaki çalışmada sistem 30 saat içinde 1.724 açığı yeniden üretti; 291 bilgi sızıntısı açığı için PoC ve yaygın kullanılan bir Linux dağıtımı için 948 çalışan LPE exploit’i oluşturdu. Toplam maliyet 1.213.430 dolar API kredisi, yani LPE exploit’i başına 1.279 dolar.
OpenAI, ajanların en az 10 yeni Linux istismar tekniği keşfedip kullandığını söylüyor:
- Hedef çekirdek önbelleğine nesne yaymak için iki yeni kalıcı esnek nesne
- Exploit güvenilirliğini artıran iki yeni sayfa düzenleme (page grooming) tekniği
- Doğrudan ya da rastgele yazma yoluyla yetki yükselten beş yeni yalnızca veri tekniği
- Rastgele tür karışıklığı içeren bir teknik
Daha geniş tablo
VulnCheck, geçen ayki raporunda yapay zekâ destekli açık keşfini, teknik bilgisi az olan saldırganları da güçlendiren “büyüyen bir risk kategorisi” olarak tanımladı. Google Threat Intelligence Group verilerine göre aylık açıklanan zafiyet sayısı Ocak 2026’daki 5.045’ten Ağustos 2026’da 10.740’a çıktı. Yüksek riskli olanlar da 131’den 350’ye yükseldi (%167 artış).
İngiltere Ulusal Siber Güvenlik Merkezi (NCSC) da değerlendirmesinde yapay zekâ araçlarının sıfırıncı gün keşfini neredeyse kesin olarak artırdığını belirtiyor. Savunma araçları yamalamayı hızlandırıyor, ancak doğru ve yaygın yapılandırılmadığında birçok sistem açık kalıyor. NCSC, kurumların yama ve test süreçlerini bu hıza göre geliştirmesi gerektiğini ve saldırganların bir erişimi kaybetmekten daha az çekindiğini ekliyor.
OpenAI’a göre keşif hızına otomatik yama üretimi eşlik etmeli. Şirket, insan uzman yönlendirmesiyle yapay zekâ yamalarının doğru, mevcut kod stiline uygun ve saldırı varyantlarına dayanıklı olabileceğini savunuyor. Yakın ve orta vadede ise güncel yamaları almamış bir işletim sisteminde düşük yetkili hesap erişiminin, güçlü kaynaklara sahip bir saldırgan için işlevsel olarak root erişimiyle eşdeğer sayılması gerektiğini söylüyor.
Yöneticiler için pratik sonuç şu: Yerel yetki yükseltme açıklarını “önce saldırganın içeri girmesi gerekir” diye ertelemek giderek daha riskli. Çekirdek güncellemelerini hızlandırmak ve paylaşımlı sunucularda düşük yetkili hesapları gözden geçirmek öncelik kazanıyor. Rakamların OpenAI’ın kendi açıklaması olduğunu ve dağıtımın adının kaynak haberde geçmediğini de belirtmek gerekiyor.
Kaynak: https://thehackernews.com/2026/11/openai-ai-pipeline-generates-948-linux.html