
Microsoft Specialized Clouds Başkanı ve CTO’su Douglas Phillips, Microsoft Sovereign Cloud için yeni bir dizi özelliği duyurdu. Phillips’e göre kamu, kritik altyapı ve regülasyona tabi sektörlerdeki yöneticilerin ortak önceliği aynı: teknolojiyi en önemli sistemlerinde kullanırken bu sistemlerin gerektirdiği kontrolü korumak.
Dijital egemenlik nedir?
Gelişmiş cloud ve AI yetenekleri kamu hizmetlerine, regüle süreçlere ve kritik operasyonlara girdikçe kurumlar sadece verinin nerede durduğuna bakmıyor. Sistemlerine kimin erişip işletebileceğini, hassas dijital varlıkların nasıl korunduğunu, hangi teknoloji bağımlılıklarının kritik olduğunu ve regülasyon, jeopolitik, güvenlik ya da ağ koşulları değiştiğinde kritik servislerin çalışmaya devam edip edemeyeceğini de anlamak istiyorlar. Microsoft’un tanımıyla dijital egemenlik, kurumlara bağımlı oldukları teknoloji üzerinde daha fazla kontrol ve güvenlik sağlarken inovasyonu sürdürmelerine imkân vermeli.
Microsoft geçen yıl müşterilere bu gereksinimleri karşılamada daha fazla seçenek sunmak için Microsoft Sovereign Cloud’u tanıtmıştı. Bu duyuru o çalışmanın bir sonraki aşaması.
İş yüküne göre şekillenen bir kontrol yelpazesi
Microsoft’un yaklaşımı iş yüküyle başlıyor. Her iş yükünün veri, operasyon, teknoloji bağımlılığı, süreklilik ve risk açısından farklı gereksinimleri var. Halka açık bir dijital hizmet public cloud’un ölçeğinden ve inovasyon hızından faydalanabilir; kritik operasyonları destekleyen bir sistem bağlantı kesildiğinde yerelde çalışmaya devam etmek zorunda olabilir; çok hassas veri işleyen bir AI iş yükü ise modellerin, verinin ve işlemenin müşterinin kontrolündeki bir ortamda kalmasını gerektirebilir.
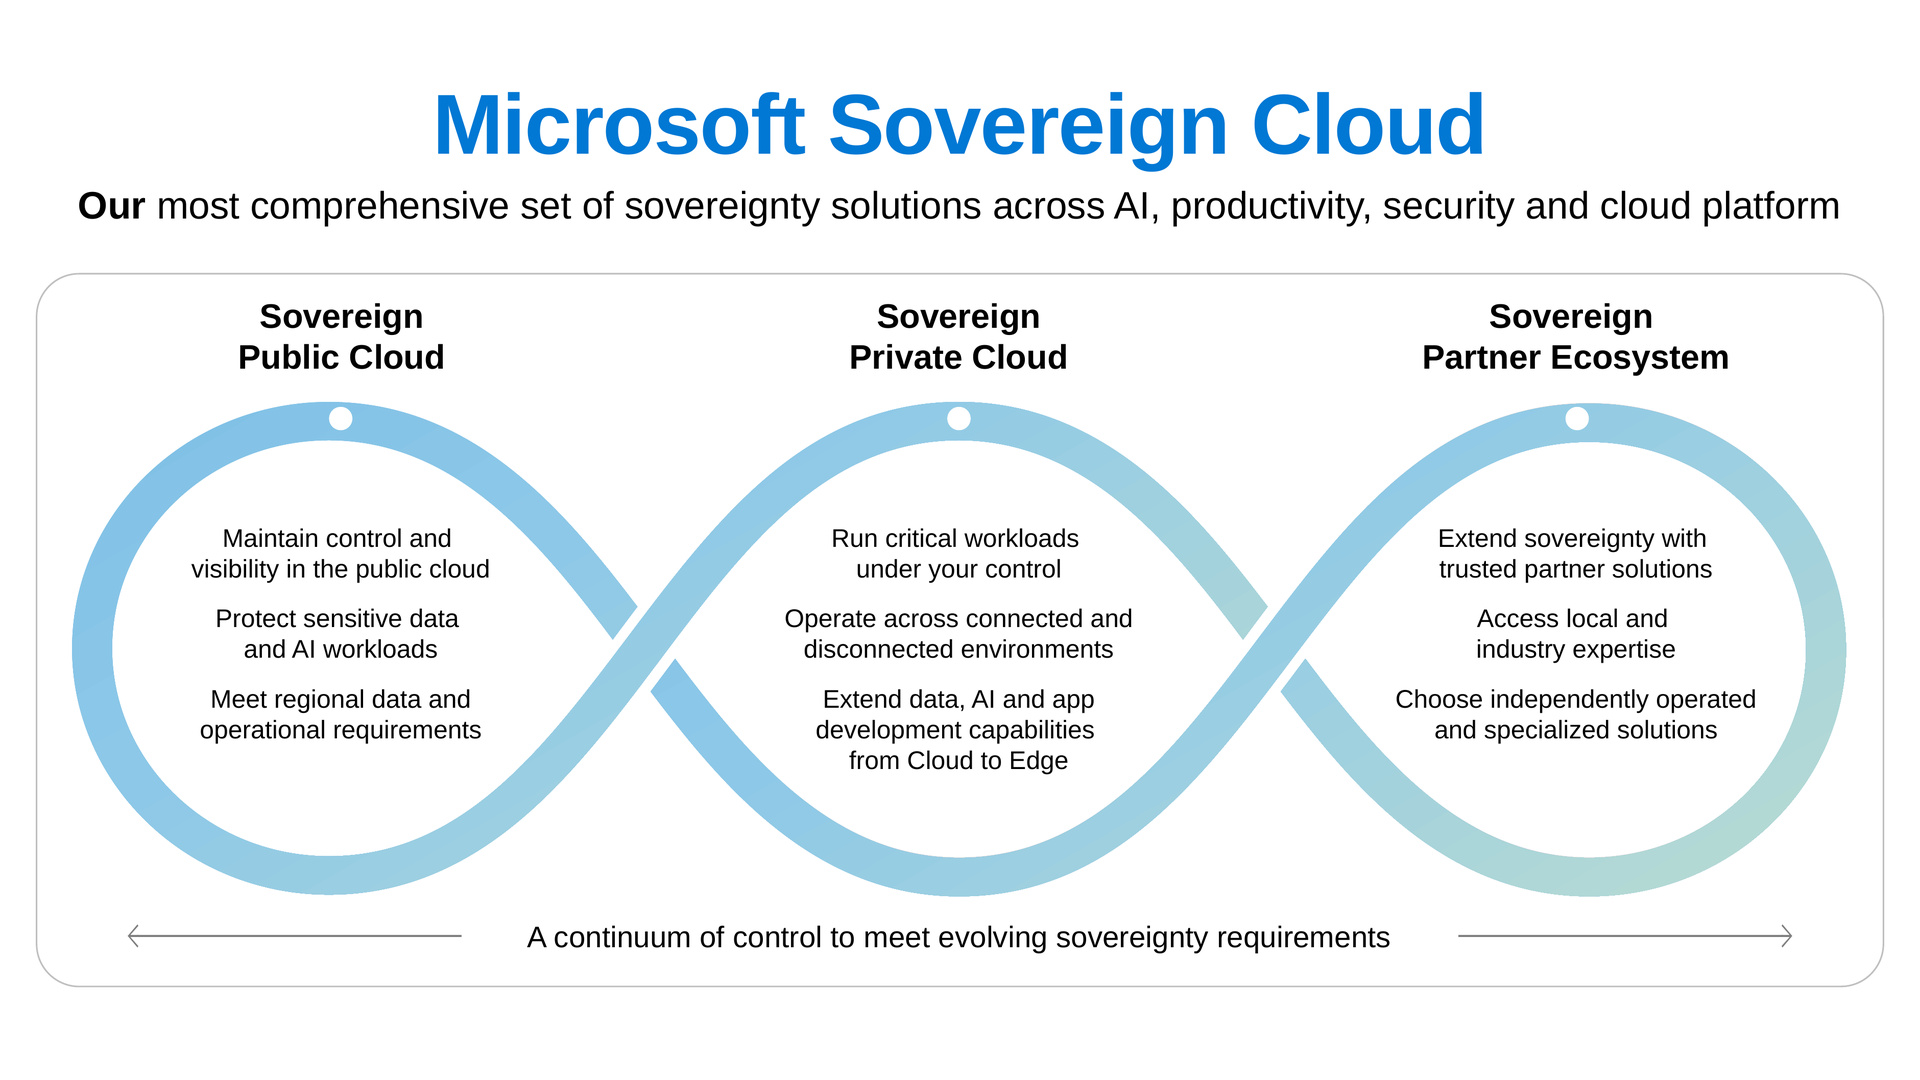
Microsoft Sovereign Cloud bu yaklaşımla üç parçalı bir yelpaze sunuyor:
- Sovereign Public Cloud: Daha fazla kontrol ve şeffaflık gerektiren iş yükleri için Azure’un ölçeğinden ve inovasyonundan faydalanmaya devam ederken ek yetenekler ekliyor.
- Sovereign Private Cloud: Cloud yeteneklerini bağlantılı ya da bağlantısız çalışan, müşterinin işlettiği ortamlara taşıyor.
- Sovereign Partner Ecosystem: Bağımsız işletilen ortamlar, uzman partnerler, yerel uzmanlık ve teknolojilerle yelpazeyi genişletiyor.
Bunlar birbirinden kopuk seçenekler değil; müşteriler public cloud, private cloud ve partner yeteneklerini dijital varlıkları genelinde birleştirip farklı iş yüklerine farklı kontrol seviyeleri uygulayabiliyor.
Sovereign Public Cloud’da kontrolü görünür kılmak
Sovereign Control Panel, Microsoft Ignite’ta public preview’a çıkacak ve bu sinyalleri tek bir Azure portal deneyiminde topluyor. Kurumların egemenlik durumlarını anlamalarına, kontrolleri uygulayıp yönetmelerine, boşlukları ve riskleri belirleyip harekete geçmelerine yardım ediyor. Ayrıca iş yükü bağımlılıklarını anlamayı ve gerektiğinde iş yüklerinin farklı ortamlara taşınabilirliğini değerlendirmeyi sağlayarak iş sürekliliği hazırlığını destekliyor.
Operatör erişimi tarafında Just-in-time Access ve Customer Lockbox, müşterilere ortamlarına erişim üzerinde ek kontrol veriyor. Avrupa Birliği (AB) ve Avrupa Serbest Ticaret Birliği (EFTA) müşterileri için kullanıma sunulan Data Guardian, Microsoft mühendislerinin kapsamdaki production sistemlerine uzaktan erişimine güvenilir bir AB partneri tarafından Avrupa’da yerleşik denetim ekliyor. Yine AB ve EFTA’da aşamalı olarak sunulan Production Touch Ledger ise bu erişimin ve yapılan işlemlerin değiştirilemez kayıtlarını tutuyor.
Şifreleme anahtarları tarafında, Azure Key Vault Managed HSM zaten desteklenen Azure servislerinin kullandığı anahtarlar için tek kiracılı (single-tenant) koruma sağlıyordu. Microsoft geçen yıl bu kontrolü kendi altyapısının ötesine taşıma sözü vermişti: Azure Managed HSM ile harici anahtar yönetimi artık genel kullanımda. Müşteriler kök şifreleme anahtarını on-premises kendi sahip olup işlettikleri donanımda ya da güvenilir bir üçüncü tarafta tutabiliyor.
Azure confidential computing, desteklenen verileri donanım tabanlı ve doğrulanmış (attested) bir güvenilir yürütme ortamında işlenirken koruyor. Limited preview’daki Azure Confidential Clean Rooms ise confidential computing’i onaylı çok taraflı iş birliklerine uyguluyor; katılımcılar paylaşılan hassas veriyi, alttaki bilgiyi geniş çapta ifşa etmeden analiz edebiliyor.
Dayanıklılık ve operasyonel bağımsızlık
Bazı iş yükleri için dijital egemenlik, bağlantı, jeopolitik ve operasyon koşulları değiştiğinde de kritik operasyonları sürdürebilmek anlamına geliyor. Microsoft bunun için yeni egemen iş sürekliliği rehberleri ve mimari desenler yayımlıyor. Sovereign Private Cloud bağlantılı ve bağlantısız çalışma modellerini destekliyor; iş yüklerini bağlantılı moddan bağlantısız moda geçirme yeteneği de public preview’a giriyor.
Uygulama yaşam döngüsünün daha büyük kısmı yerel kontrolde
Operasyonel bağımsızlık altyapıdan fazlasını gerektiriyor; uygulamaların bağımlı olduğu veri, geliştirme araçları, modeller ve verimlilik servislerinin de aynı müşteri kontrolündeki ortamda çalışması gerekiyor. Azure Local üzerine kurulu Sovereign Private Cloud için duyurulanlar:
- Veri: Bağlantılı ve bağlantısız kurulumlar için SQL Server on Azure Local zaten genel kullanımda. DocumentDB ve Blob Storage on Azure Local public preview’a giriyor.
- Geliştirme: GitHub Enterprise Local, Azure Local üzerinde doğrulanmış bir GitHub Enterprise Server appliance’ı olarak Ignite’ta genel kullanıma açılacak; repository’ler, kod ve geliştirme çıktıları yerel kontrolde kalacak. Geliştiriciler GitHub Copilot’u inference için yerelde barındırılan modellerle de kullanabilecek.
- AI: Foundry Local, Ignite’ta Azure Local üzerinde bağlantılı ve bağlantısız çalışma için genel kullanıma açılacak; katalogda Microsoft, partner, open-weight ve açık kaynak modeller olacak. Yerel inference ve agentic retrieval ile kullanıcılar yerel kurumsal veriyle doğal dilde etkileşebilecek. Onaylı müşteriler için preview’daki Microsoft 365 Local entegrasyonu bunu yerelde işletilen SharePoint ve Exchange sunucularına genişletiyor.
- Gizli işlem: Azure Local üzerinde confidential VM’ler genel kullanımda; donanımla şifrelenmiş bellek ve donanım tabanlı izolasyon hassas veriyi işlenirken koruyor, iş yükü doğrulaması (attestation) da hassas veri ya da anahtarlar verilmeden önce ek güvence sağlıyor.
- Çok kiracılık: Azure Local multitenancy desteği alacak; kurumlar altyapıyı paylaşırken kaynakları, yönetişimi ve yönetimi birden fazla kiracı arasında ayırabilecek. Bu, yerel operatörler ve servis sağlayıcılar için Azure Local üzerinde farklılaşmış egemen cloud hizmetleri sunma fırsatı da yaratıyor.
Partnerlerle genişleyen yelpaze
Regülasyon, güvenlik, operasyon ve iş gereksinimleri ülkeden ülkeye, sektörden sektöre ve iş yükünden iş yüküne değişiyor. Sovereign Partner Ecosystem bu gereksinimleri karşılamanın yollarını genişletiyor. Fransa’daki Bleu gibi National Partner Cloud’lar farklı bir sahiplik ve işletme modeli gerektiren müşteriler için bağımsız işletilen ortamlar sunuyor. Yazılım partnerleri Azure Local ortamlarını güvenlik, kimlik, gözlemlenebilirlik, yedekleme ve kurtarma, taşıma, veri, ağ ve uygulama alanlarında zenginleştirebiliyor. Dijital egemenlik konusunda uzman partnerler Microsoft teknolojilerini yerel bilgi ve uygulama uzmanlığıyla birleştiriyor; platform ortak inovasyon partnerleri ise veri merkezinden edge’e kadar altyapı seçeneklerini genişletiyor.
Dijital egemenliğin bir sonraki aşaması
Phillips’e göre AI, teknoloji tercihlerinin hem fırsatını hem etkisini büyütüyor. AI sistemleri ve agent’lar hassas veri, iş süreçleri ve kritik altyapıyla etkileştikçe kurumların yönetmesi gereken güvenlik konuları da genişliyor. Kurumların bu sistemlerin nerede çalıştığı, kimin işletebileceği, hangi aksiyonları alabileceği ve koşullar değiştiğinde kritik servislerin nasıl devam edeceği üzerinde net kontrole ihtiyacı var.
Daha fazla bilgi için: Microsoft Sovereign Cloud, Sovereign Landing Zone mimari rehberi, Sovereign Public Cloud ve Sovereign Private Cloud Tech Community yazıları.
Bu duyuruların ortak noktası, egemenliği “tek bir bölge ya da tek bir ürün” seçimi olmaktan çıkarıp iş yükü bazında ayarlanabilen bir kontrol seviyesine dönüştürmesi. Pratikte en somut adımlar bence ikisi: kök şifreleme anahtarını Microsoft altyapısının dışında, kendi donanımınızda tutmayı sağlayan harici anahtar yönetiminin genel kullanıma açılması ve GitHub Enterprise ile Foundry Local’ın bağlantısız Azure Local ortamlarına gelmesi. İkincisi, internetten tamamen kopuk ortamlarda bile AI destekli geliştirme ve yerel modellerle çalışmayı mümkün kılıyor. Data Guardian ve Production Touch Ledger gibi bazı özelliklerin şimdilik sadece AB ve EFTA’da sunulduğunu, Sovereign Control Panel’in ise Ignite’ta preview’a çıkacağını not etmek gerek; Türkiye’deki kurumlar için bölgesel kapsam ayrıca kontrol edilmeli.