
Bir yıl önce EvilTokens adlı bir phishing-as-a-service kitiyle yürütülen bir kampanya yaklaşık on dört günde tamamlanıyordu. Microsoft Threat Intelligence’ın yakın zamanda gözlemlediği benzer bir faaliyet ise yalnızca 85 dakikada gerçekleşti ve hedeflenen kullanıcı sayısı 10’dan 3.000’e çıktı. Saldırganlar daha hızlı hareket etmek, ölçeklemek ve saldırıları paralel yürütmek için yapay zekâ kullanıyor; savunma ise hâlâ çoğu zaman bir uyarı, bir inceleme, bir müdahale şeklinde tek tek ilerliyor.
Microsoft bu tabloya yanıt olarak Ignite 2026’da Project Perception‘ın adını Microsoft Perception olarak değiştirdi ve genel kullanıma açılacağını duyurdu. Yeni yetenekler, yapay zekâ ajanlarının tehditleri öngörmesini, saldırıları incelemesini ve bir sonraki uyarıyı beklemek yerine ortam genelinde koordineli aksiyon almasını hedefliyor.
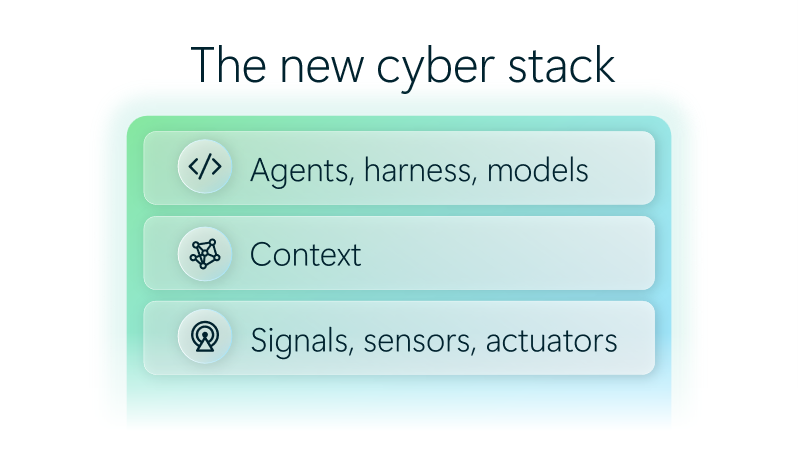
Ajan tabanlı güvenlik için bir siber yığın
Microsoft’a göre yapay zekâ ile savunma, mevcut araçlara tek tek ajan eklemekten fazlasını gerektiriyor: Sinyalleri, istihbaratı ve orkestrasyonu birbirine bağlayan, ajanların tüm güvenlik yaşam döngüsü boyunca birlikte çalışabildiği yeni bir siber yığın. Perception, dijital varlıkların tamamından gelen sinyalleri özel modeller ve ajan ekipleri için aksiyona dönüştürülebilir bağlama çeviriyor. Orkestrasyon katmanı inceleme, koruma ve iyileştirme işlerini ajanlara atayıp koordine ederken öncelikleri belirleyen ve kritik aksiyonları onaylayan güvenlik ekipleri oluyor.
Kırmızı, mavi ve yeşil takım ajanları
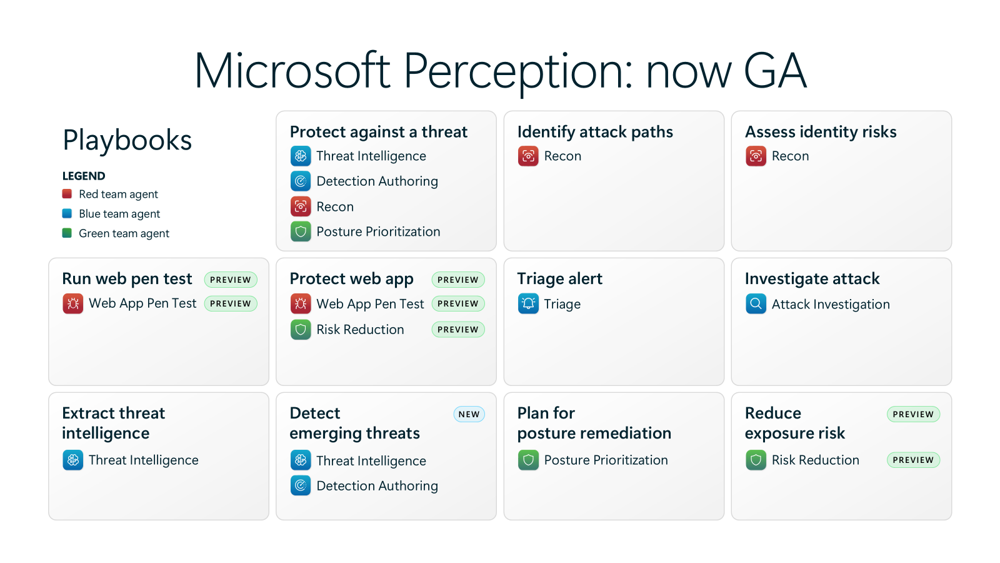
Perception, savunucuların ortamlarını koruma biçimini değiştirmek için özelleşmiş üç ajan grubunu bir araya getiriyor:
- Kırmızı ajanlar: Olası sızma yollarını bulup doğruluyor.
- Mavi ajanlar: Uyarıları önceliklendiriyor, saldırıları inceliyor ve tehdit istihbaratını tespit kurallarına dönüştürüyor.
- Yeşil ajanlar: En önemli açıklıkları belirleyip riski azaltmak için iyileştirmeyi koordine ediyor.
Birlikte keşif, inceleme ve aksiyonu, kontrolün insanlarda kaldığı sürekli bir savunma döngüsünde birleştiriyorlar. Playbook‘lar belirli bir güvenlik sonucu için doğru ajanları bir araya getirip savunucuların inceleyebileceği sonuçlar üretiyor. Ekipler bir playbook ile başlayabiliyor ya da ihtiyacını sohbette tarif edip işi entegre bir oturum deneyimi üzerinden takip edebiliyor.
Tehditleri makine hızında durdurmak
Önceliklendirme ve incelemeyi ölçeklemek. Triage Agent artık tipik bir Microsoft Defender kuyruğundaki uyarıların yaklaşık %80’ini önceliklendirebiliyor; bir karara varıp gerekçesini açıklıyor, analistler de kanıtı hızla inceleyip harekete geçebiliyor. (Microsoft bu oranı Defender iş yüklerinde üretilen yaklaşık 8 milyon uyarının analizine dayandırıyor ve tek bir müşteri için garanti edilen bir oran olmadığını belirtiyor.) TÜV SÜD’den Karsten Bode, ajanın birçok olayı kapsayıp analizler yaptığını ve doğru tehditleri analistlere sunduğunu, bunun daha hızlı ve etkili kararlar için faydalı bir temel oluşturduğunu söylüyor.
Önceliklendirme odağı daha derin analiz gerektiren çok daha küçük bir doğrulanmış tehdit kümesine daralttıktan sonra Attack Investigation Agent bu olaylara derinlemesine iniyor. Uç noktalar, kimlikler, e-posta, Active Directory, bulut kaynakları ve uyarı üretmemiş ilgili etkinlikler genelinde akıl yürütüyor; saldırı zaman çizelgesini yeniden kuruyor, neyin ele geçirildiğini belirliyor ve bir hesabı kısıtlamak ya da bir cihazı izole etmek gibi önceliklendirilmiş müdahaleler öneriyor. Önceliklendirme ve inceleme ajanları tetikleyicilere bağlı playbook’larla otomatik başlatılabiliyor; böylece ajanlar analist bir uyarıyı açmadan çalışmaya başlayıp birden fazla saldırıyı paralel ele alabiliyor.
Üçüncü taraf sinyaller. Tehditler platform sınırlarında durmuyor. Attack Investigation, Detection Authoring ve Triage ajanları artık belirli üçüncü taraf üreticilerin sinyalleri üzerinde de akıl yürütebiliyor; önümüzdeki aylarda başka üreticiler de eklenecek.
| Ajan | Desteklenen üçüncü taraf sinyaller |
|---|---|
| Attack Investigation | Okta, AWS |
| Detection Authoring | Okta, Salesforce, AWS |
| Triage | Okta, Salesforce |
Dış tehdit istihbaratı. Threat Intelligence Agent artık başka güvenlik firmalarının araştırmalarını ya da hükümet uyarılarını yapılandırılmış bulgulara dönüştürebiliyor; saldırgan davranışlarını, teknikleri ve göstergeleri çıkarıp aksiyona hazır hâle getiriyor. Detect emerging threats playbook’u ile Detection Authoring Agent bu istihbaratı tenant’a özel KQL tespit önerilerine çeviriyor. Bir tespit kuralı etkinleştirilmeden önce geçmiş tenant verisiyle test edilerek uyarı hacmi tahmin ediliyor ve ince ayar ihtiyaçları ortaya çıkarılıyor; analistler öneriyi dağıtımdan önce inceleyip düzenliyor.
Saldırgan gibi düşünmek: Sızma testi ve kod taraması
Microsoft’a göre güvenlik ekiplerinin yeni bir olası açık listesine değil, saldırganların gerçekten kullanabileceği zayıflıkları ve riskin nasıl azaltılacağını bilmeye ihtiyacı var. Run web pen test playbook’u ile Web App Pen Test Agent, yetkilendirilmiş bir web uygulamasını saldırgan bakış açısıyla test ediyor; kimlik doğrulama, API’ler, injection ve iş mantığı gibi alanları inceliyor. Bulduğu her zayıflık için kanıt, etkilenen endpoint’ler, önem derecesi ve kavram kanıtı (PoC) sunuyor.
Incalmo ile yapılan bağımsız bir benchmark’ta ajan ortalama %31,0 görev çözme oranına ulaştı; bu, OpenAI Codex’in %15,2’sinin yaklaşık iki katı. Güvenlik kısıtlı testlerin %91’inde belirlenen test sınırları içinde kaldı.
Protect web app playbook’u bunu bir adım ileri taşıyor: Önce Web App Pen Test Agent zayıflıkları buluyor, ardından Risk Reduction Agent bu bulgulardan yola çıkarak, örneğin Azure Front Door’da Web Application Firewall (WAF) kural değişiklikleri gibi, kalıcı düzeltmeler yapılana kadar açıklığı azaltacak hedefli iyileştirmeler öneriyor. İki playbook da isteğe bağlı olarak kod açığı tarama bulgularını girdi olarak kullanabiliyor.
Bu bulguların kaynaklarından biri Codename MDASH. Kaynak koddaki derin açıkları çok modelli bir ajan sistemiyle bulan MDASH, Ignite ile birlikte büyük depoları mantıksal birimlere bölüp aşamalı analiz ederek daha verimli tarayabiliyor. Ekipler tarama ilerlemesini izleyebiliyor ve yanlış pozitiflere daha az zaman harcıyor. MAI-Cyber-1.1-Flash ve önizlemedeki MAI-Cyber-2 dahil MAI-Cyber model ailesi desteği verimliliği artırıyor. MDASH; Microsoft Defender portalından, komut satırından ve GitHub Actions ile Azure DevOps gibi CI/CD iş akışlarından çalıştırılabiliyor, geliştiriciler üretilen düzeltmeleri yerelde ya da otomatik bir pull request üzerinden inceleyebiliyor.
Saldırı yüzeyini küçültmek
Güvenlik ekipleri ele alabileceklerinden çok daha fazla açık görüyor; zorluk, riskin nerede aksiyon gerektirdiğini bilmek ve oraya saldırgandan önce ulaşmak. AI Readiness Initiatives sayfası önerileri ve ajan aksiyonlarını belirli bir güvenlik sonucuna odaklanan iş programları hâlinde düzenliyor. Yeni girişimlerden biri her ayki Windows güncellemesiyle gelen açık dalgasını yönetmeye odaklanıyor: En yüksek öncelikli bulguları tekrar eden bir girişimde topluyor, ajanlar önceliklendirme, müdahale planlama ve işin takibinde yardımcı oluyor.
Reduce exposure risk playbook’u Risk Reduction Agent’ı devreye sokarak riski azaltmanın mevcut yollarını değerlendiriyor. Kalıcı bir düzeltme hazırsa ajan, dağıtım kontrolü BT’de kalacak şekilde Microsoft Intune üzerinden yamalamayı koordine edebiliyor. Yamalama hemen mümkün değilse ya da işi aksatacaksa, kalıcı düzeltmeye kadar hedefli koruma sağlayarak açığı kalkanla örtmeye yardım ediyor.
Yapay zekâ ve ajanları güvence altına almak
Yapay zekâ ajanları giderek daha hassas verilere, araçlara ve sistemlere erişiyor; izinleri, bağlantıları ve davranışları değiştikçe riskleri de değişiyor. Microsoft Perception ve Microsoft 365 E7, sinyalleri, bağlamı ve kayıt (registry) verisini ajan ortamının tutarlı bir görünümünde birleştiriyor. Ekipler bir ajanın erişimini ve davranışını inceleyebiliyor, endişelerin nerede ortaya çıkabileceğini anlayabiliyor ve riski en çok azaltacak değişiklikleri belirleyebiliyor; playbook’lar bunu önceliklendirilmiş iyileştirme ve koordineli müdahaleye dönüştürüyor.
Mevcut iş akışlarına entegrasyon ve maliyet görünürlüğü
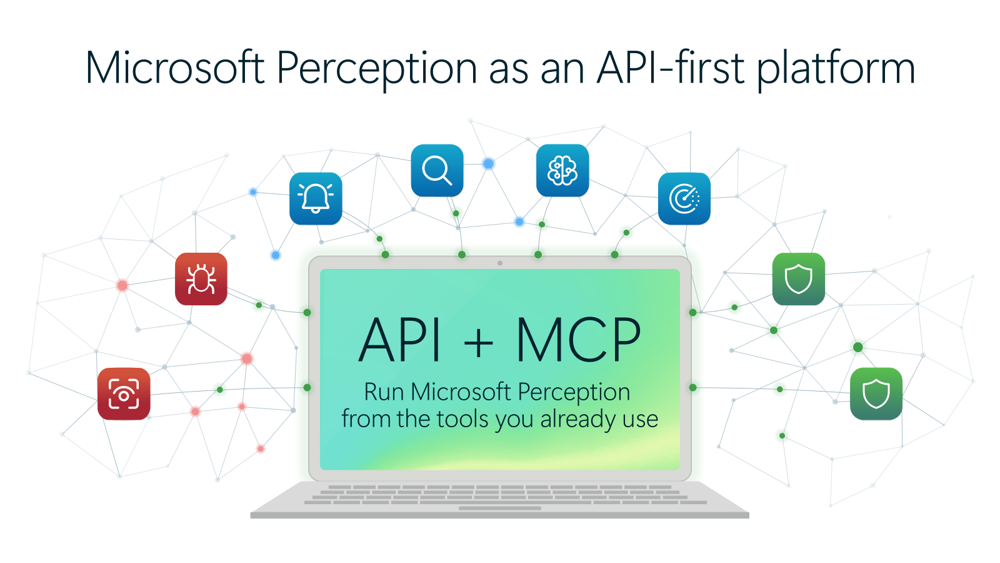
API’ler ve Model Context Protocol (MCP) desteğiyle savunucular Perception playbook’larını ITSM, SIEM ya da SOAR araçlarından başlatıp ajan oturumlarını ve çıktılarını bu iş akışlarına geri taşıyabiliyor. Nunavut Hükümeti’nden Arshad Sheikh, Attack Investigation ve Recon ajanlarını Perception MCP ve Microsoft Foundry üzerinden kullanmanın, insanları sürecin merkezinde tutarken daha derin bağlam ve daha verimli incelemeler sağladığını söylüyor.
Kuruluşlar ajanları daha fazla iş akışına taşıdıkça maliyeti de planlamak gerekiyor. Yeni kullanım panoları ve bir maliyet hesaplayıcı, ajan etkinliği ve harcamaya görünürlük sağlayarak ajan tabanlı güvenliğe yapılan yatırımı elde edilen sonuçlarla ilişkilendirmeye yardımcı oluyor.
Ignite oturumları
- Project Perception Roadmap: New Capabilities, Use Cases & What’s Next – Hari Pulapaka, 17 Kasım 14.00 PST
- Find and fix code vulnerabilities faster with Codename MDASH – John Nix ve Henrique Oliveira, 17 Kasım 16.30 PST
- Project Perception: How Agentic Security Works – Naama Ben Dov ve Corina Feuerstein, 19 Kasım 10.15 PST
Oturumlar ayrıca isteğe bağlı olarak izlenebiliyor.
Perception’ın genel kullanıma açılmasıyla Microsoft, ajan tabanlı SOC fikrini tek tek Copilot ajanlarından kırmızı, mavi ve yeşil takımları birlikte orkestre eden bir platforma taşıyor. Okta, AWS ve Salesforce sinyallerinin eklenmesi, Microsoft dışı ortamı olan kurumlar için önemli bir adım. Yine de %80 önceliklendirme kapsamı gibi rakamlar Microsoft’un kendi analizine dayanıyor ve müşteri bazında garanti değil; maliyet hesaplayıcının da eklenmiş olması, ajan kullanımının bütçe tarafında dikkatle izlenmesi gerektiğini gösteriyor.