
Güvenlik araştırmacıları, yapay zekâ araçlarını taklit eden benzer alan adlarının ClickFix tarzı tuzaklar, tarayıcıyı ele geçiren zararlı yazılımlar ve aramaları yönlendiren tarayıcı uzantıları dağıtmak için kullanıldığını tespit etti. Güvenlik şirketi Island bu dağıtım yöntemine TypoPrompting adını verdi.
Island’ın The Hacker News ile paylaştığı rapora göre bu sahte sitelerin amacı, kullanıcının tanıdık bir araca ulaşma girişimini bir şeyi “doğrulama”, yükleme ya da çalıştırma isteğine çevirmek.
Kampanya, 27 yapay zekâ markasını taklit eden 186 sahte alan adını kapsıyor. Taklit edilen markalar arasında Anthropic Claude, OpenAI ChatGPT, Google Gemini ve Gemini Notebook (eski adıyla NotebookLM), Microsoft Copilot, SpaceXAI Grok, DeepSeek, Mistral, Perplexity, Midjourney, ElevenLabs, Lovable ve Cursor bulunuyor.
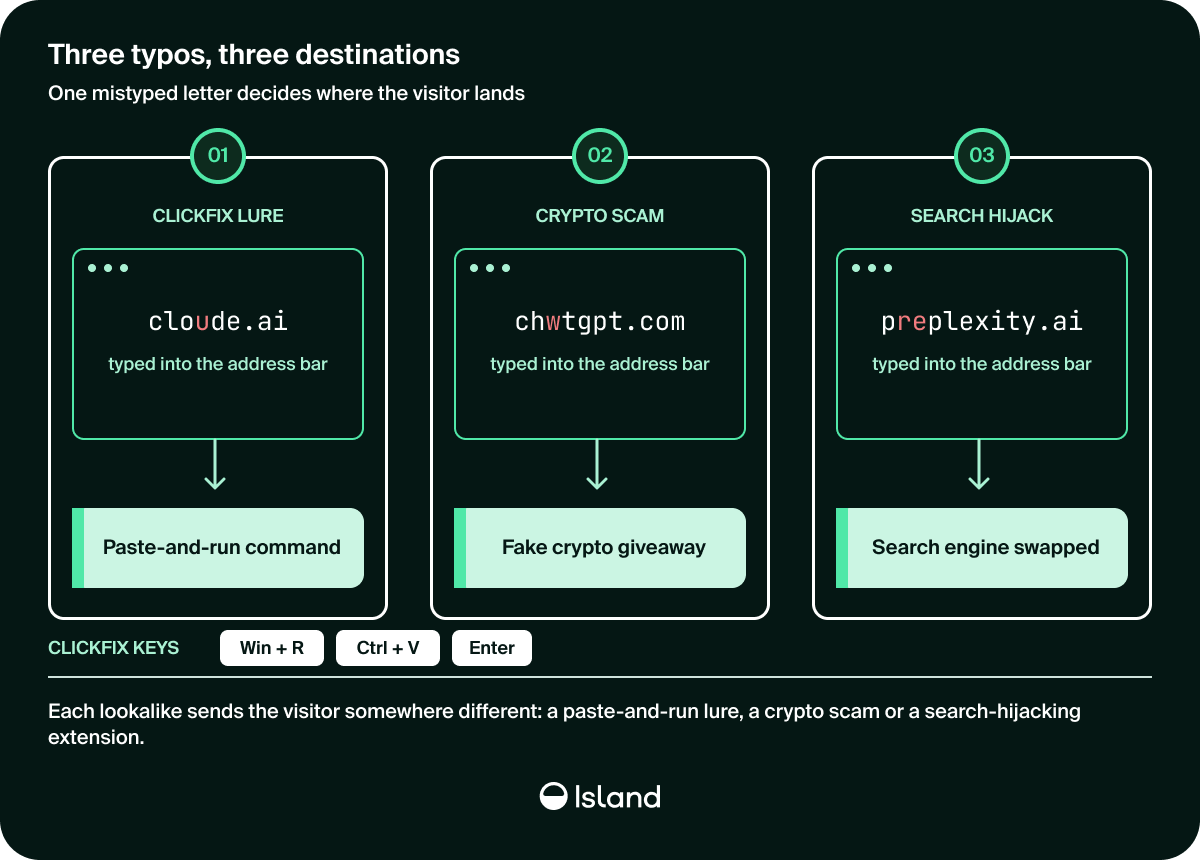
Üç farklı yol
- ClickFix tuzağı: Sahte bir Cloudflare doğrulama sayfası, kullanıcıya bir PowerShell komutu çalıştırtmaya çalışıyor.
- Net Guard: “Security Check” sayfaları, tarayıcıyı ele geçiren Net Guard adlı yazılımı yüklüyor.
- Arama ele geçirme: Kullanıcılar, Chrome Web Store’da 16 aktif kaydı ve beyan edilen 972.000 kullanıcısı olan bir arama yönlendirme uzantısı ailesine gönderiliyor.
Tespit edilen alan adlarından bazıları:
| Taklit edilen marka | Sahte alan adı örnekleri |
|---|---|
| Claude | cloude[.]ai, cluade[.]ai, clsude[.]ai |
| ChatGPT | chatlgpt[.]com |
| Gemini / NotebookLM | geimini[.]com, notebookklm[.]com |
| Grok | griok[.]com |
| Perplexity | preplexity[.]ai |
| DeepSeek | deepceek[.]com |
| ElevenLabs | elevenlebs[.]io |
| Copilot | copiot[.]com |
| Midjourney | midj0urney[.]org |
Kayıt bilgilerine göre cloude[.]ai ve cluade[.]ai gibi bazı alan adları 13 Temmuz 2023 gibi erken bir tarihte kaydedilmiş.
Park edilmiş alan adları ve trafik satışı
Park edilmiş alan adlarının zararlı yazılım dağıtımında kullanılması yeni değil. Infoblox, Aralık 2025’te, henüz bir web sayfası olmayan alan adlarının, ziyaretçinin bağlandığı sistemi ve cihazı profilledikten sonra onu dolandırıcılık ve zararlı yazılım sitelerine yönlendirerek paraya çevrilebildiğini göstermişti. Infoblox’a göre alan adı sahibi “direct search” seçeneğini açtığında, alan adına gelen trafik anahtar kelimelere ve trafik özelliklerine teklif veren reklamverenlere satılıyor. Ziyaretçi pratikte üçüncü taraf reklam platformlarının işlettiği bir dizi trafik dağıtım sisteminden (TDS) geçiriliyor ve meşru bir iş modeli kötüye kullanıma açık hâle geliyor.
1. Yol: ClickFix
ClickFix yolunda park edilmiş sayfa, sahte Cloudflare doğrulama sayfasını göstermeden önce tarayıcının parmak izini çıkaran ve genel IP adresini toplayan bir yönlendirme zinciri başlatıyor. Island’a göre bu parmak izi kontrol script’i, yapay zekâ araçlarının ötesinde 211 giriş alan adında kullanılıyor; bunlar arasında Scotiabank, Charles Schwab, Blue Cross Blue Shield, Verizon, ServiceNow ve Microsoft Azure gibi banka, sigorta ve kurumsal yazılım markalarının taklitleri de var. Bu alan adları üç tür tuzak sunuyor:
- Windows’ta, panoya kopyalanan bir komutu çalıştırtmayı amaçlayan sahte doğrulama sayfaları.
- macOS’te, bir shell komutu çalıştırtmayı amaçlayan sahte Terminal ya da güvenlik güncellemesi sayfaları.
- Kullanıcıdan bir arşivi açıp içindeki çalıştırılabilir dosyayı çalıştırmasını isteyen indirme sayfaları.
2. Yol: Net Guard
Claude, DeepSeek, Copilot, ElevenLabs ve Voice AI için kaydedilmiş sekiz typosquat alan adı, sonunda Net Guard’ı yükleyen sahte “Security Check” sayfalarına götürüyor. Uygulama kendini bir Wi-Fi ve DNS güvenlik tarayıcısı olarak tanıtıyor ve aynı adlı meşru uygulamanın MSIX hash’iyle eşleşiyor. Ancak saldırganın kontrol ettiği JavaScript’i çalıştırma, kullanıcı bilgisayarı kullanmıyorken varsayılan arama motorunu değiştirme, tarayıcı profillerini düzenleme ve rastgele Chrome uzantıları yükleme yetenekleri barındırıyor.
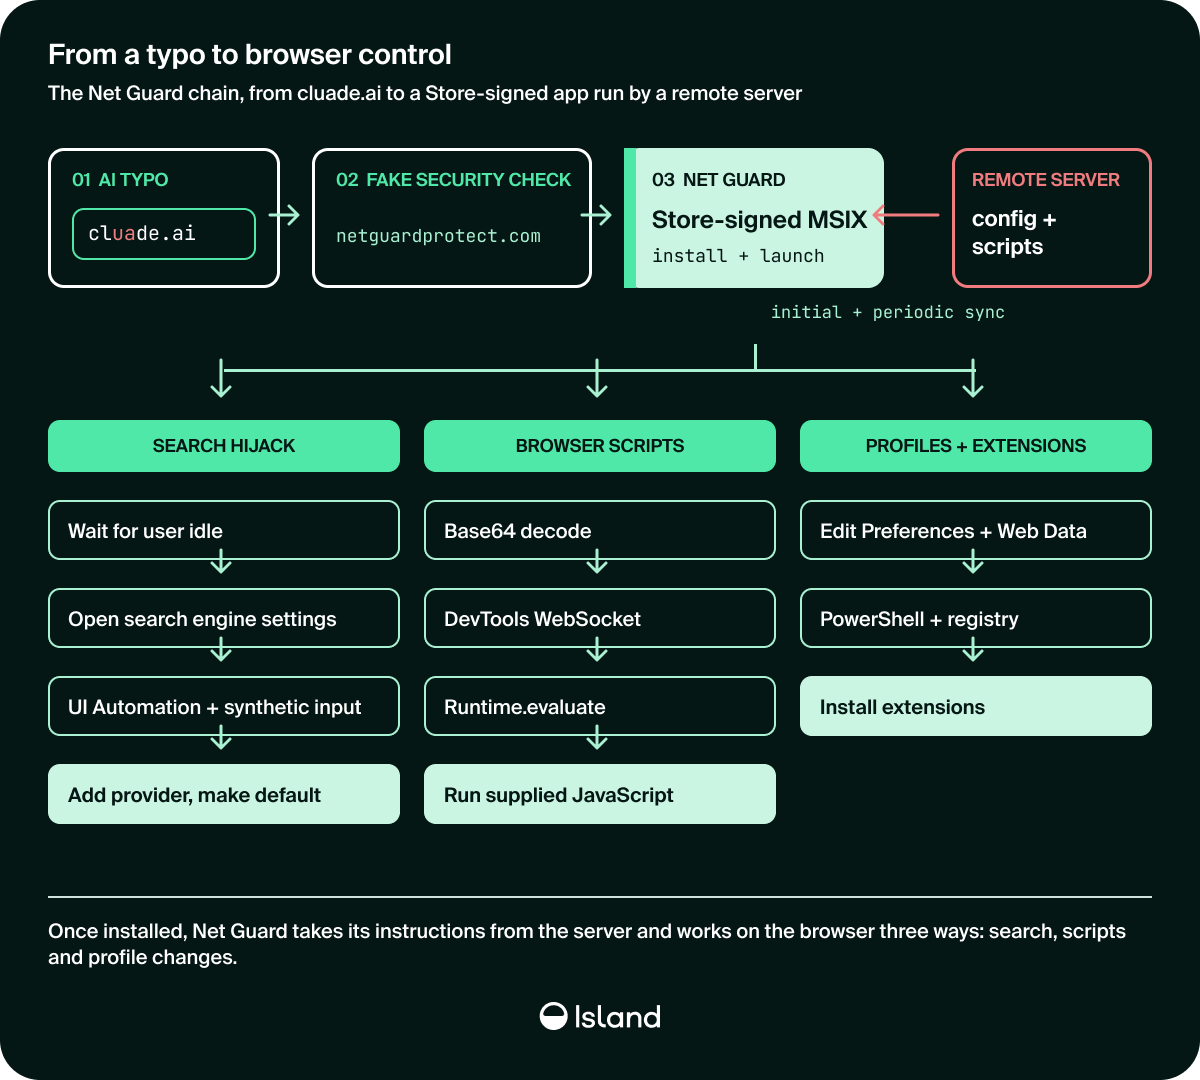
Island’ın Kıdemli Güvenlik Araştırmacısı Oleg Zaytsev’e göre “Security Check” sayfalarından indirilen dosya, değiştirilmemiş Microsoft Store uygulamasının kendisi: Microsoft’un dağıttığı Net Guard ile bayt bayt aynı ve Microsoft’un Store imzasını taşıyor. Zaytsev, gizli tarayıcı kontrolünün Store’dan ya da sahte siteden indirilen her kopyada bulunduğunu ve izin istemeden devreye girdiğini söylüyor. Uygulama kullanıcının bilgisayarı bırakmasını bekliyor, ardından Chrome’un arama ayarlarını ele geçiriyor ve operatörün sunucusundan gelen talimatlara göre tarayıcı içinde script çalıştırabiliyor.
3. Yol: Arama yönlendirme uzantıları
Üçüncü yol, Perplexity’yi taklit eden preplexity[.]ai alan adı üzerinden ilerliyor. Bu alan adı tarayıcıyı Chrome Web Store’daki Quick Search adlı bir uzantıya yönlendiriyor. Island’a göre uzantının ana işlevi için ne çalıştırılabilir JavaScript’e ne de beyan edilmiş izinlere ihtiyacı var: Manifest dosyası varsayılan arama sağlayıcısını find.flashysearches[.]com ile değiştiriyor ve bu sağlayıcı üzerinden yapılan aramalar üçüncü bir tarafa gidiyor. Bir iş ortamında bu aramalar iç sunucu adlarını, müşteri isimlerini ve proje ayrıntılarını içerebiliyor.
Quick Search, 80.000 kullanıcılı GPT for Chrome’un da aralarında olduğu 16 uzantılık daha büyük bir grubun parçası. Uzantıların toplam kullanıcı sayısı 3 Kasım 2026 itibarıyla 972.000.
Island raporunu şu tespitle bitiriyor: Bir yapay zekâ aracından tek harf farklı bir adres, çok farklı bir isteğe götürebilir. Bu servisler günlük işin parçası oldukça, doğru olana ulaşmak yazım doğruluğu sınavı değil, yönetilen bir yol olmalı.
Kurumlar ve kullanıcılar için öneriler
- Yapay zekâ araçlarına adres çubuğuna yazarak değil, yer imleri, SSO portalı ya da kurum içi bağlantılar üzerinden erişin.
- Bir web sitesi sizden “doğrulama” için Win+R, Ctrl+V, Enter kombinasyonu ya da Terminal’e komut yapıştırmanızı istiyorsa durun; meşru bir doğrulama bunu istemez.
- Kurumsal tarayıcılarda uzantı yüklemeyi izin listesiyle sınırlayın ve varsayılan arama motoru değişikliklerini politikayla kilitleyin.
- Yaygın yapay zekâ markalarının typosquat varyantlarını DNS ya da proxy düzeyinde engelleme listelerine eklemeyi değerlendirin.
- Microsoft Store imzalı olsa bile, kurumsal cihazlara yüklenen “güvenlik tarayıcısı” türü uygulamaları envanterde kontrol edin.
Bu kampanyanın en dikkat çekici yanı, zararlı içeriğin her zaman “zararlı” görünmemesi: Net Guard, Microsoft Store imzalı ve meşru uygulamayla bayt bayt aynı, Quick Search ise hiçbir izin istemeden yalnızca manifest ayarıyla aramaları başka yere gönderiyor. İmza ya da izin listesine bakan klasik kontroller bu yüzden yetersiz kalabiliyor. Yapay zekâ araçları kurumlarda yaygınlaştıkça, bu araçlara giden yolu da diğer kurumsal uygulamalar gibi yönetmek gerekiyor. Görsellerden birinde ChatGPT taklidi için bir kripto dolandırıcılığı yolu da gösteriliyor; haberde bu yol ayrıca ele alınmamış.
Kaynak: https://thehackernews.com/2026/11/186-fake-ai-domains-redirect-users-to.html