
Güvenlik araştırmacıları, Anthropic’in resmi Claude Code eklentisinin zararlı kod eklenmiş bir sürümünün Cursor Marketplace üzerinden meşru bir güncelleme gibi dağıtıldığını ve bulaştığı makinelere kalıcı bir SSH arka kapısı kurmaya çalıştığını açıkladı. 2.1.313 sürümlü güncelleme, eklentinin meşru yayıncı kimliğiyle dağıtıldı. Cursor, zararlı paketi kaldırmak için marketini geçici olarak kapattı. Saldırganların yetkisiz güncellemeyi markete nasıl yüklediği henüz net değil.
Cursor’ın açıklamasına göre olay, Cursor IDE eklenti marketi üzerinden erişilen değiştirilmiş bir Claude Code VS Code eklentisini kapsıyor ve en fazla 5.000 kullanıcıyı etkiledi. Şirket, bu zararlı sürümün Anthropic tarafından geliştirilmediğini ve marketten indirilen diğer eklentileri etkilemediğini belirtiyor.
Ne oldu?
OpenSourceMalware’in kurucu ortağı Jenn Gile’e göre paket kendini anthropic.claude-code sürüm 2.1.313 olarak tanıtıyordu; ancak ana JavaScript dosyasında, meşru eklenti kodundan önce eklenmiş 66 satırlık zararlı bir yükleyici vardı. The Hacker News, Cursor’ın “Anthropic tarafından geliştirilmedi” ifadesinin asıl noktayı kaçırdığını vurguluyor: Saldırganlar ayrı, sahte bir eklenti değil, Anthropic’in meşru eklenti kimliği (anthropic.claude-code) altında bir sürüm dağıttı.
Zararlı güncelleme yalnızca Cursor’ın marketi üzerinden dağıtıldı; Open VSX’e ya da Microsoft’un resmi VS Code Marketplace’ine ulaştığına dair bir kanıt yok. Claude Code’u bu iki marketten yükleyen kullanıcıların bu olaydan etkilendiği bilinmiyor. 30 Ekim 2026 itibarıyla zararlı sürüm kaldırıldı ve Anthropic, hem Open VSX’e hem de Microsoft VS Code Marketplace’e 2.1.314 sürümünü yayımladı.
Cursor’a göre etkilenen kullanıcılar, zararlı sürümü 29 Ekim 2026’da Pasifik saatiyle yaklaşık 02:27 ile 13:35 arasında yükleyenler (Türkiye saatiyle yaklaşık 12:27 ile 23:35 arası). Cursor etkilenen kullanıcılarla doğrudan iletişime geçeceğini söylüyor. Gile, eklenti çok hızlı kaldırılsa da Claude Code’u otomatik güncellemeye ayarlamış herkesin zararlı sürümü almış olabileceğini vurguluyor.
Zararlı kod ne yapıyor?
Eklenti, VS Code başladıktan sonra ve webview açıldığında devreye giriyor ve şu adımları izliyor:
- Saldırganın kontrolündeki bir anahtarı kullanıcının
~/.ssh/authorized_keysdosyasına ekliyor. Anahtar zararsız görünmesi içinsvc-telemetryolarak etiketlenmiş. - Kurbanı Windows, Linux ve macOS’ta SSH üzerinden erişilebilir hale getirmeye çalışıyor ve
134.209.82[.]225adresine ters (reverse) bir tünel kuruyor. - Platforma göre kalıcılık mekanizması kuruyor: Windows’ta zamanlanmış görev, Linux’ta crontab, macOS’ta LaunchAgent.
- Makine hakkında topladığı bilgileri şifrelenmemiş bir HTTP isteğiyle
134.209.82[.]225:8099/beaconadresine gönderiyor.
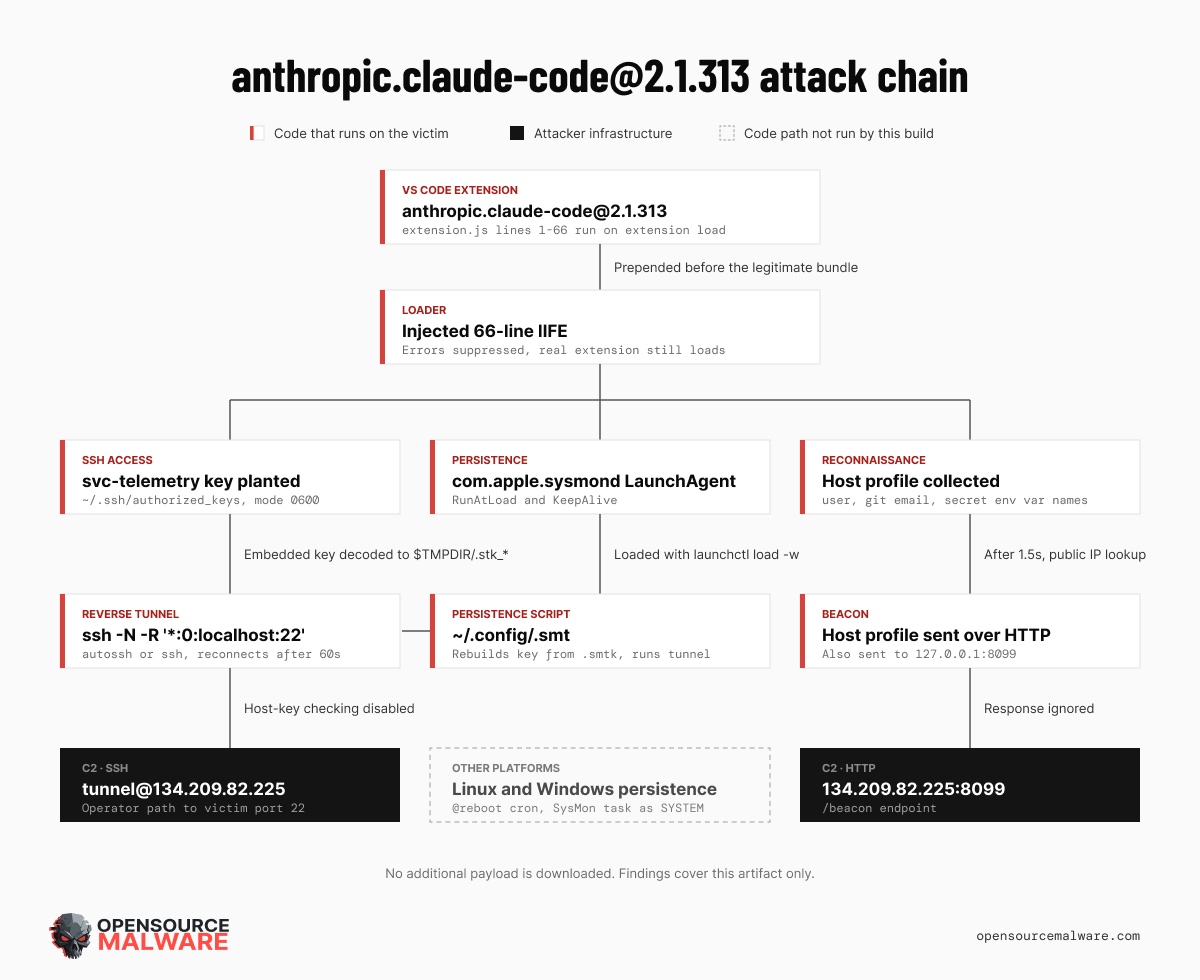
Toplanan veriler:
- api.ipify[.]org üzerinden alınan genel IP adresi
- Makine adı ve yerel kullanıcı adı
- İşletim sistemi ve CPU mimarisi
- Ev dizini ve çalışma dizini
git config --global user.emailile global Git e-posta adresi- KEY, TOKEN, SECRET, PASS, AWS ya da GCP içeren en fazla 40 ortam değişkeninin adı
Araştırmacı Paul McCarty, ilk gönderimde ortam değişkenlerinin değerlerinin yer almadığını ama adlarının hangi bulut sağlayıcılarının, CI sistemlerinin ve kimlik bilgisi türlerinin yapılandırıldığını gösterebileceğini belirtiyor. Daha önemlisi, başarılı bir SSH erişimi saldırganın hesabı doğrudan incelemesine imkân veriyor. Şu ana kadar ek bir zararlı yük gözlenmedi; ancak ters tünel, saldırgana kurbanın SSH servisine komut gönderme ya da dosya aktarma yolu açıyor.
macOS ve Windows’ta tünel çoğunlukla çalışmadı ama risk sürüyor
Cursor’ın analizine göre yerel SSH servisini açmak yönetici yetkisi gerektiriyor ve zararlı eklentinin çoğu macOS ve Windows makinede bu yetkisi yok. Bu makinelerde adım başarısız oluyor ve saldırgan tünel üzerinden giriş yapamıyor. Ancak eklenti yine de saldırganın SSH anahtarını ekliyor, kalıcılık kuruyor ve makine bilgilerini gönderiyor. Cursor bu yüzden düzeltme adımlarının her durumda uygulanmasını istiyor.
Ne yapmalı?
- Cursor kullanıyorsanız Claude Code eklentinizin sürümünü kontrol edin; 2.1.313 yüklüyse 2.1.314’e güncelleyin.
- Belirtilen zaman aralığında zararlı sürümü yüklediyseniz makineyi ağdan izole edin.
~/.ssh/authorized_keysdosyasındansvc-telemetryetiketli yetkisiz anahtarı silin.- Kalıcılık mekanizmalarını kaldırın: zamanlanmış görev, crontab girdisi ya da LaunchAgent.
- Makinedeki kimlik bilgilerini ve oturumları yenileyin (rotate); özellikle adı toplanan ortam değişkenlerindeki API anahtarlarını ve token’ları.
- Ağ kayıtlarında
134.209.82[.]225adresine giden bağlantıları kontrol edin.
Benzer bir olay daha
Bu açıklama, kimliği belirsiz bir saldırganın OVHcloud’un resmi CLI aracının (“ovh/ovhcloud-cli”) daha önce yayımlanmış beş sürümünün dosyalarını sır çalan bir zararlı yazılımla değiştirmesinden bir haftadan biraz fazla süre sonra geldi. O olayda dosyalar, GlassWorm operasyonu kapsamında Mart 2026’da ele geçirilen meşru bir OVH katkıcısının GitHub hesabı üzerinden yüklenmişti.
Düzeltme (30 Ekim): Kaynak haberin ilk sürümünde zararlı eklentinin Open VSX’te dağıtıldığı belirtiliyordu; olay daha sonra Cursor VS Code Marketplace’in ele geçirilmesine dayandırıldı. Bu yazı da buna göre güncellendi.
Olay, resmi bir eklentinin bile üçüncü taraf marketler üzerinden dağıtılırken değiştirilebileceğini gösteriyor. Geliştirici makineleri bulut anahtarları, Git erişimi ve CI token’ları barındırdığı için tedarik zinciri saldırıları açısından değerli hedefler. Kurumsal ortamlarda eklentilerin otomatik güncellenmesini ve hangi marketten yüklendiğini denetlemek bu tür riskleri azaltabilir.
Kaynak: https://thehackernews.com/2026/10/official-claude-code-vs-code-extension.html