
Microsoft Teams’te kendilerini BT desteği olarak tanıtan saldırganlar, çalışanları ikna ederek bilgisayarlarının uzaktan kontrolünü ele geçirdi. Ardından güvensiz yapılandırılmış Active Directory Certificate Services (AD CS) ayarlarını kullanarak aralarında bir etki alanı denetleyicisinin de bulunduğu ayrıcalıklı hesaplar için oturum açma sertifikaları aldı.
Microsoft, raporunda bu türden iki saldırıyı incelediğini, bunlardan birinde şirket verilerinin harici bir sunucuya kopyalandığını açıkladı. Saldırganlar Teams’te bir açık kullanmadı; sosyal mühendisliğe ve güvensiz kurulmuş AD CS’e dayandılar. Microsoft saldırıları bilinen bir gruba bağlamadı.
Saldırılar nasıl başladı?
İki saldırı da aynı şekilde başladı. Saldırganlar, destek temalı adlar taşıyan harici tenant’lardan Teams üzerinden çalışanlara mesaj attı ve onları aradı; kendilerini şirketin BT ekibi ya da yardım masası olarak tanıttı. Kullanıcıları Windows’un yerleşik uzaktan yardım aracı Quick Assist’i açmaya ve bağlantı kodunu okumaya ikna etti. Böylece iş istasyonunun doğrudan kontrolünü aldılar.
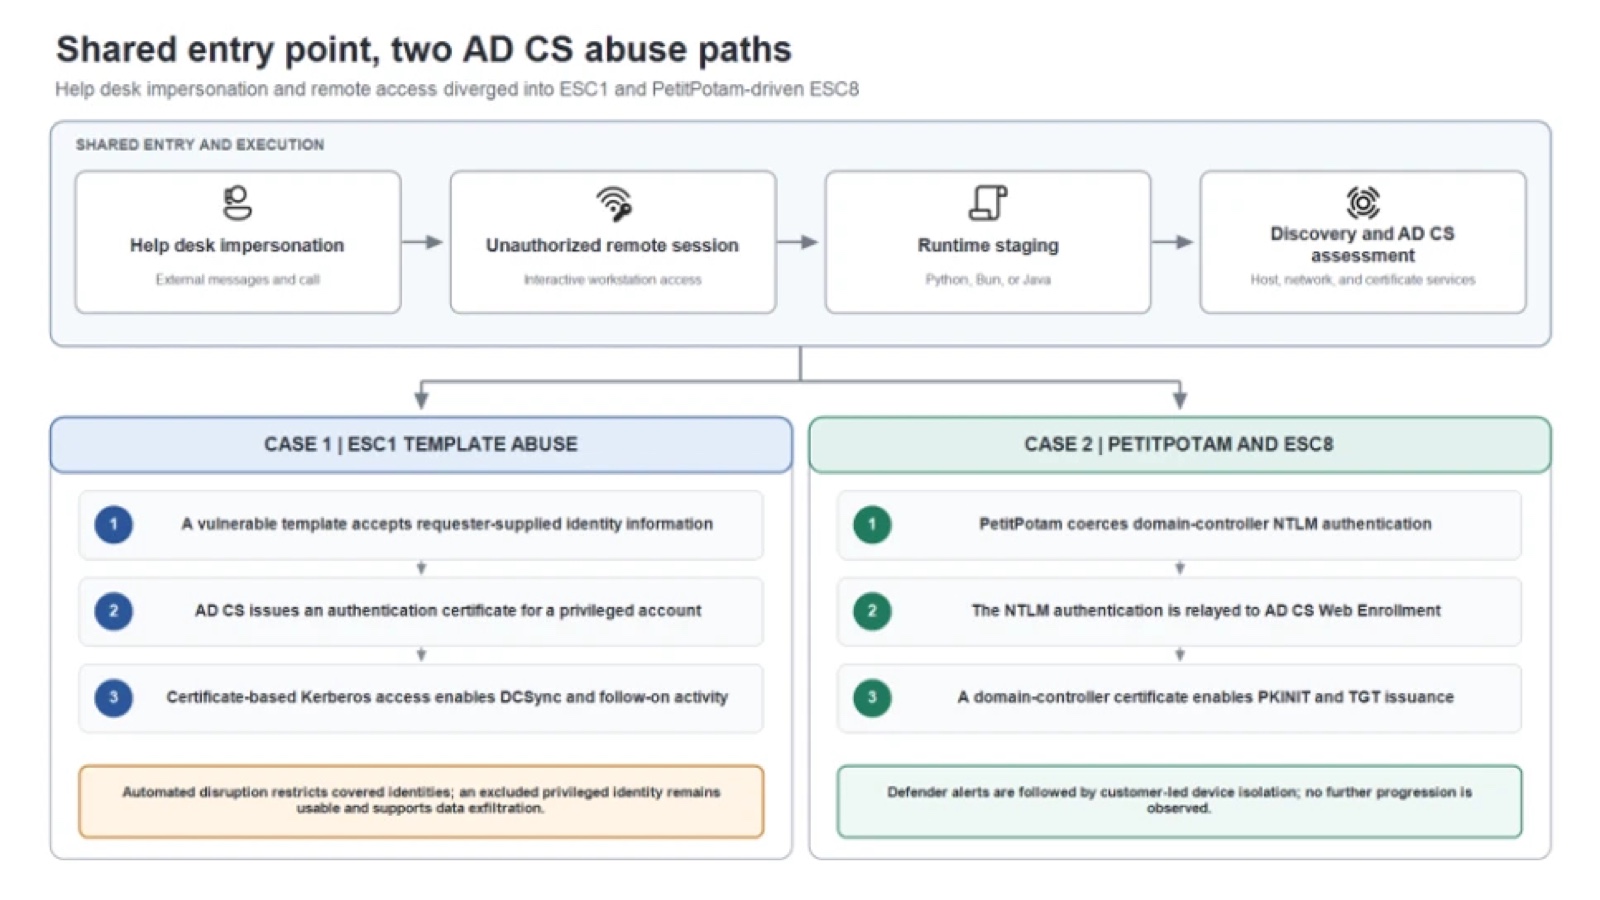
Saldırgan sonrasında İndirilenler klasörüne bir arşiv bıraktı, bunu Windows güncellemesine benzeyen adlı yeni bir klasöre açtı ve içeriğini taşınabilir Python, Bun ya da Java çalışma ortamıyla çalıştırdı. Dosya adları tek başına zayıf bir sinyaldi; bir kopya yeniden adlandırılmış olmasına rağmen gerçek çalışma ortamının sürüm bilgilerini taşıyordu.
Sertifika saldırgana ne kazandırıyor?
AD CS, kullanıcıların ve bilgisayarların oturum açarken sunduğu sertifikaları veren Windows rolüdür. Kötü yapılandırılmış bir şablondan alınan sertifika, onu elinde tutan kişinin sertifikada adı geçen hesap olarak oturum açmasını sağlar. Microsoft’a göre bu sertifika, hesabın parolası sıfırlansa ya da ilk makine silinse bile çalışmaya devam eder; yani bu adımlar saldırganın erişimini tek başına bitirmez.
Vaka 1: Ayrıcalıklı sertifikalar ve kontrol altına almadaki boşluk
İlk saldırıda saldırganlar ESC1 olarak bilinen zayıflığa sahip bir sertifika şablonu buldu. Bu tür şablonlarda talepte bulunan kişi sertifikanın temsil edeceği hesabı kendisi belirleyebiliyor; böylece düşük yetkili bir kullanıcı ayrıcalıklı bir hesap yerine geçecek sertifika isteyebiliyor.
İlk arama dalgası üç kullanıcıyı ve bir iş istasyonunu hedef aldı ve üç yüksek ayrıcalıklı hesap için sertifika üretildi. Microsoft Defender’ın otomatik saldırı kesintisi bu kimlikleri devre dışı bıraktı ve aktif oturumları düşürdü. Ancak ayrıcalıklı bir hesap otomatik yanıtın dışında bırakılmıştı ve kullanılabilir durumda kaldı.
Yaklaşık 90 dakika sonra daha büyük bir dalga 16 kullanıcıyı ve ikinci bir iş istasyonunu hedef aldı; 8 ayrıcalıklı hesap için daha sertifika üretildi. Microsoft, sonraki 1.000’den fazla SMB dosya erişimi ve oturum açma girişiminin engellendiğini söylüyor.
Saldırgan, sertifikayı aldıktan saniyeler sonra bir etki alanı denetleyicisinde oturum açtı ve Active Directory’den parola verilerini kopyalayan DCSync’i çalıştırdı. Kontrol altına alma devreye girdiğinde işlem başlamıştı; bu, kopyalanabilen veri miktarını sınırladı. Microsoft saldırganın ne kadar kimlik bilgisi aldığını açıklamadı.
Açık kapı, dışarıda bırakılan hesaptı. Saldırgan bu hesabı kullanmaya devam etti, bir dosya sunucusuna ulaştı ve dosya kopyalama aracı Rclone’un yeniden adlandırılmış bir kopyasıyla bir paylaşımdaki verileri harici bir SFTP sunucusuna taşıdı. Ne kadar veri alındığı açıklanmadı.
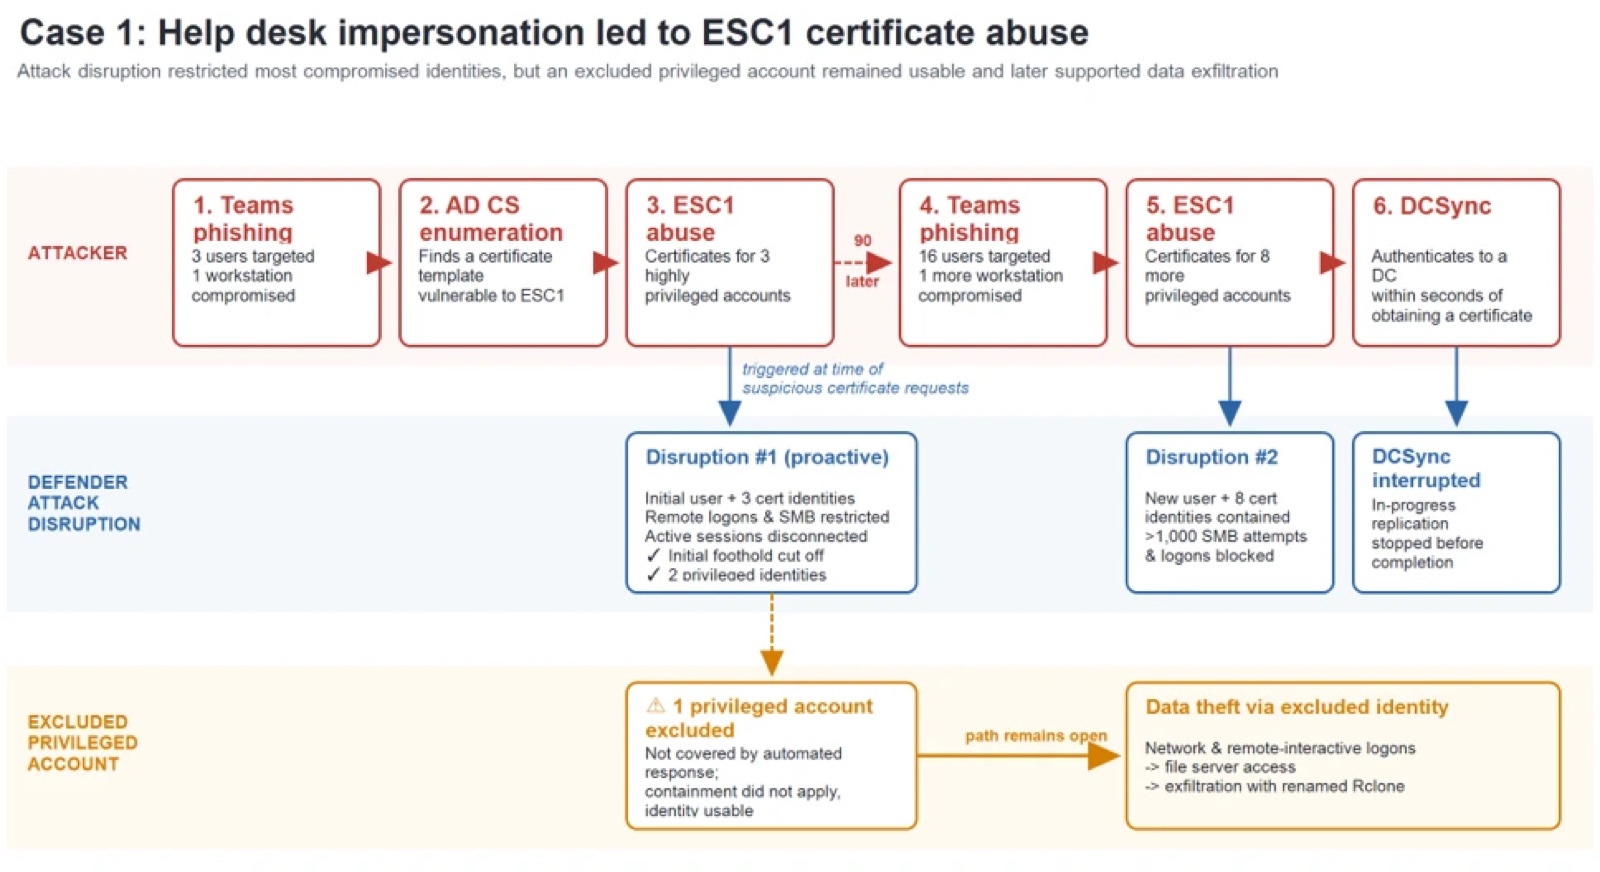
Microsoft’un ifadesiyle vaka, kısmi kimlik kontrolünün saldırı faaliyetini azaltırken yine de kullanılabilir bir ayrıcalıklı yol bırakabileceğini gösteriyor.
Vaka 2: Etki alanı denetleyicisi için sertifika
İkinci saldırı aynı şekilde başladı ama ESC1 zayıflığı bulunmadığı için farklı ilerledi. Saldırgan, PetitPotam tekniğiyle bir etki alanı denetleyicisini kendi kontrolündeki bir makineye kimlik doğrulamaya zorladı.
Bu NTLM oturumu, ESC8 olarak bilinen yöntemle AD CS web kayıt sayfasına aktarıldı (relay); parola gerekmedi. Saldırgan bununla etki alanı denetleyicisinin kendisi için sertifika istedi. Bu sertifika ve Kerberos (PKINIT) ile denetleyici için bir ticket-granting ticket aldı ve tek seferlik aktarılan oturumu kalıcı bir kimliğe çevirdi.
Bu kez müdahale sonuç verdi: Defender ESC8 uyarıları üretti, müşteri iş istasyonunu izole etti ve Microsoft’a göre başka faaliyet görülmedi. İlk vakada otomatik kesinti saldırının çoğunu engelledi ama dışarıda bırakılan hesap açık kaldı; ikincisinde tek bir iş istasyonunu izole etmek saldırıyı durdurdu.
Savunma için neler yapılabilir?
Bir yazılım açığı söz konusu olmadığı için yama yok. Microsoft’un önerileri yapılandırma ve müdahaleyle ilgili:
- Çalışanlar, ekran paylaşmadan ya da uzaktan kontrol vermeden önce beklenmedik destek taleplerini bilinen bir iç kanaldan doğrulamalı. Çalışanlara ulaşabilen harici Teams tenant’larını sınırlayın, yalnızca onaylı uzaktan destek araçlarına izin verin.
- Oturum açma sertifikası şablonlarında talep edenin hesabı belirleyebildiği ya da çok fazla kullanıcının kayıt olabildiği şablonları gözden geçirin, gereksiz kayıt haklarını kaldırın.
- Web kayıt uç noktalarında HTTPS’i zorunlu kılın, Extended Protection for Authentication’ı (EPA) açın ve mümkünse NTLM’i kapatın. KB5005413 bunu anlatıyor; Defender for Identity duruş kontrolleri ESC1 ve ESC8’e açık şablon ve uç noktaları işaretliyor.
- Sertifika denetimini açın. Kötü bir sertifika verildiyse iptal edin; ama iptal, daha önce verilmiş Kerberos biletlerini geçersiz kılmaz, aktif biletleri ayrıca inceleyin.
- Otomatik kontrol kapsamı dışında bırakılan her hesabı bilinçli bir karar olarak ele alın ve yerine manuel bir aksiyon atayın.
Bilinenler ve bilinmeyenler
Microsoft saldırıları adı bilinen bir gruba bağlamadı ve tarihlerini vermedi. Yöntemler yeni değil: ESC1 ve ESC8 zayıflıkları 2021’de adlandırıldı, PetitPotam da aynı yıl açıklandı. Microsoft, Teams yardım masası üzerinden uzaktan erişim yöntemini de 2026’nın başlarında belgelemişti. Raporun yeniliği, iki tekniğin gerçek saldırılarda birleştiğini göstermesi ve dışarıda bırakılan hesap dersi.
Yeni Windows sürümleri ESC8 adımına daha az açık. Microsoft, Windows Server 2025’te AD CS için EPA’yı varsayılan olarak açtı; Server 2022 ve 2019’da elle etkinleştirilmesi gerekiyor.
Göstergeler ve tespit
Microsoft’un raporu Teams, uç nokta ve kimlik sinyallerindeki Defender uyarılarını ve tek başına kanıt değil “araştırma başlangıç noktası” olarak nitelediği dört gelişmiş avlama sorgusunu listeliyor. İlk erişim script’lerine ait üç dosya özeti de yayımlandı:
85b6c424117494d3056e88689dbc94c75e9afdb187a339714043aec0da109f17  (JavaScript)
f326201269f1ee2f803ae435317507263bb6e0dbfdeb70bd1bb5446e2e46f001  (Python)
06c5c14f043aee3bcc5843b5f50909623d5c9a6239a7c1fba9cddad4111469e7  (Python)
Windows Server 2019 ve 2022’de AD CS çalıştıranların ilk kontrol etmesi gereken, web kayıt uç noktalarında EPA’nın açık olup olmadığı ve talep edenin hesap belirleyebildiği şablonlar. Teams tarafında harici tenant erişimini kısıtlamak ise saldırının ilk adımını zorlaştırıyor.
Kaynak: https://thehackernews.com/2026/11/attackers-pose-as-it-support-on.html