
ABD Federal Soruşturma Bürosu (FBI), Binance’ten çalınan 6 milyar dolardan fazla sanal varlığı resmen Kuzey Kore bağlantılı TraderTraitor grubuna bağladı. Grup Jade Sleet, Pressure Chollima, PUKCHONG, Slow Pisces ve UNC4899 adlarıyla da izleniyor.
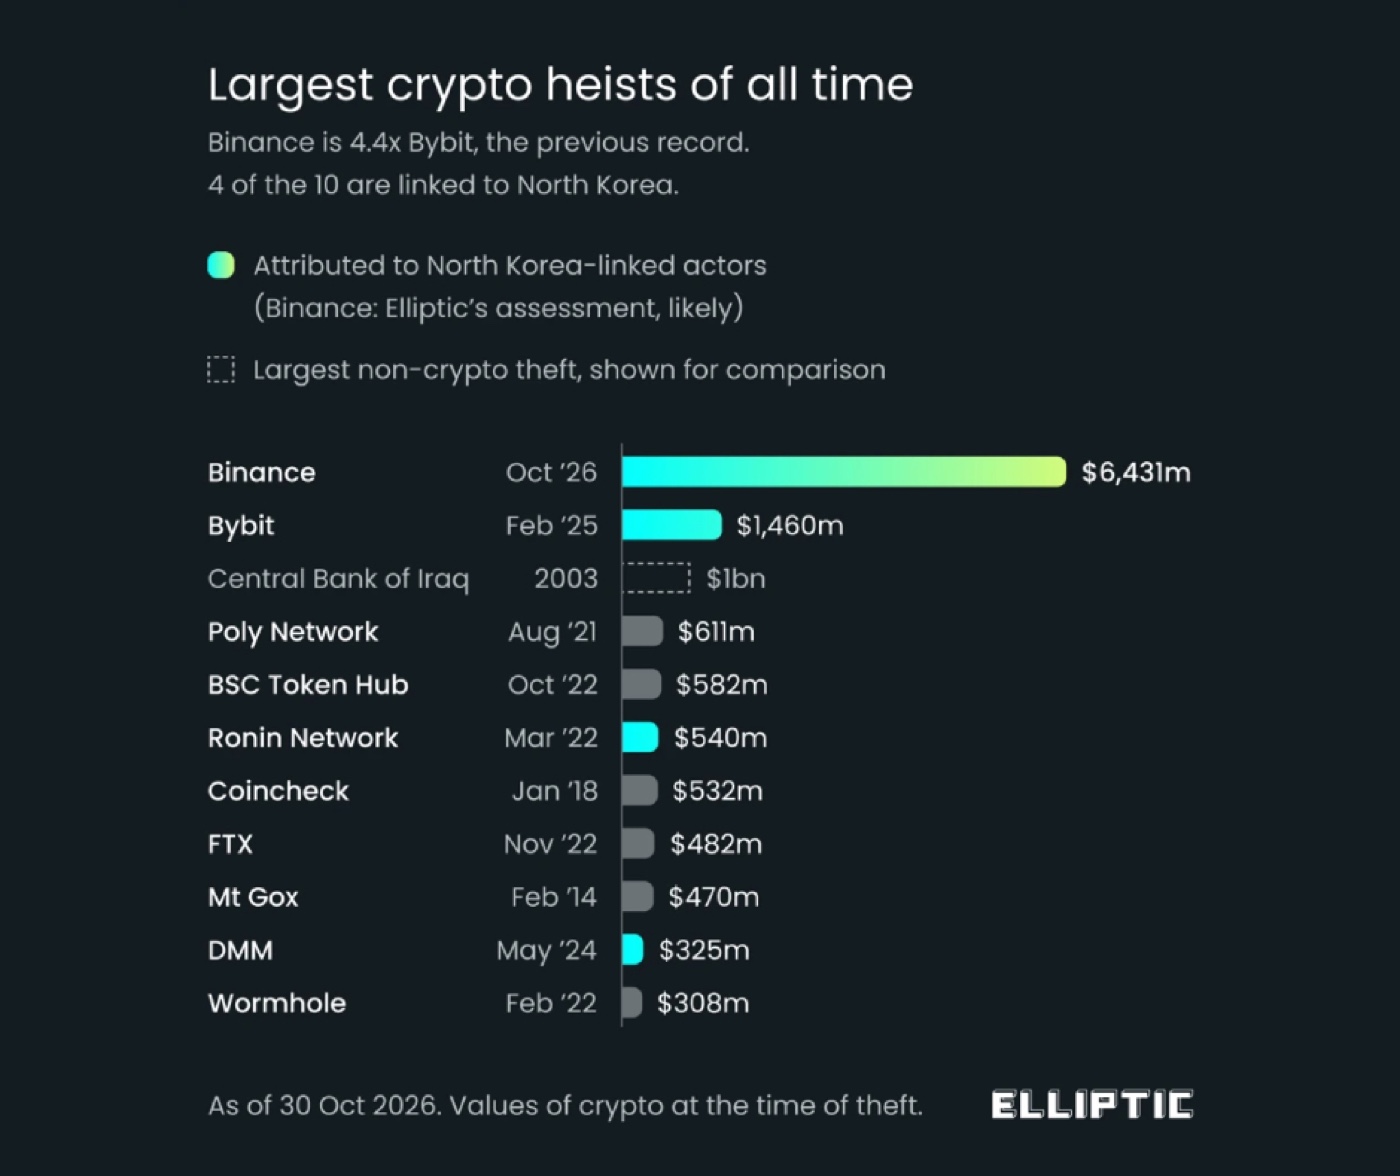
Blockchain analiz şirketi Elliptic’e göre 6,43 milyar dolarlık bu vurgun, Şubat 2025’te Bybit’ten çalınan 1,46 milyar doları geride bırakarak tarihin en büyük kripto para hırsızlığı oldu. Fonlar 11 blockchain üzerinden çalındı; bunların %82’si Ethereum ve Bitcoin’de.
FBI ne açıkladı?
FBI, ABD Gizli Servisi (USSS) ve ABD Gelir İdaresi Ceza Soruşturma birimi (IRS-CI) ile birlikte yaptığı açıklamada saldırganların çalınan varlıkları ağırlıklı olarak Ethereum’a (ETH) dönüştürdüğünü gözlemlediğini söylüyor. FBI’a göre bu varlıkların sonraki aşamalarda DeFi ve anlık takas (instant swap) servisleriyle dönüştürülerek aklanması bekleniyor. Kurum, saldırganların aklama için kullandığı belirtilen cüzdan adreslerinin listesini de yayımladı.
Çalınan 6,43 milyar doların 2,85 milyar doları Tether, Circle, Ripple, Arbitrum ve Optimism tarafından zincir üzerinde donduruldu.
Elliptic, analizinde bu tek olayın Kuzey Kore rejiminin çaldığı toplam kripto varlığı neredeyse iki katına çıkardığını belirtiyor. Şirkete göre Kuzey Kore bağlantılı aktörlerin son yıllarda 6,5 milyar dolardan fazla kripto varlık çaldığına inanılıyor.
Binance çekimleri kademeli olarak açıyor
Olayın ardından durdurulan çekimler için Binance, ilk aşamanın 06:00-09:00 UTC arasında yeniden başladığını duyurdu. Şirket, olaydan bu yana platformu korumak için önlemler aldığını, güvenlik değerlendirmeleri yaptığını ve etkilenen servislerin hazır olup olmadığını doğruladığını söylüyor. Çekimlerin güvenlik ve hazırlık kontrolleri tamamlandıkça kademeli olarak açılması hedefleniyor. Para yatırma servisleri ise açık kaldı ve olaydan etkilenmedi.
TraderTraitor kim?
TraderTraitor, Web3 sektörüne yönelik kripto para hırsızlıklarıyla bilinen, en az 2020’den beri aktif bir Kuzey Kore grubu. Kurbanlarını genellikle zararlı yazılım içeren uygulamalar indirmeye ikna ediyor. Son yıllarda DMM Bitcoin, Bybit, KelpDAO ve Bitget saldırılarıyla ilişkilendirildi.
Geliştirici iş akışlarını hedef alıyor
SentinelOne, Zscaler ThreatLabz ve Microsoft raporlarına göre grup yöntemlerini geliştirmeye devam ediyor. Zararlı kod eklenmiş Terraform provider’larını dağıtım yolu olarak kullanıyor ve siber güvenlik, yapay zekâ, blockchain ve işe alım şirketlerindeki kişileri paravan şirketler üzerinden iş teklifleriyle hedefliyor.
Zehirlenmiş Terraform provider’ı, kurbanın işletim sistemine uygun zararlı yazılımı seçip indiren bir Bash yükleyicisi çalıştırıyor. Buna FLATROOF adlı platformlar arası bir implant da dahil. FLATROOF, Python tabanlı bir bilgi hırsızıyla hassas verileri topluyor ve ardından tam uzaktan kontrol için ROOFDECK arka kapısını kuruyor. Saldırılar macOS, Linux ve Windows sistemlerini kapsıyor.
Lazarus Group’un Operation Dream Job ve Famous Chollima’nın Contagious Interview kampanyaları gibi TraderTraitor da kurbanları zararlı kod çalıştırmaya ikna etmek için işe alım temalı tuzaklar kullanıyor. Sosyal mühendislik aşaması, inandırıcı mesajlar yazmak, sahte kimlikler oluşturmak ve tespitten kaçmak için yapay zekâyla destekleniyor.
Microsoft’a göre aktör, özel alan adları, sosyal medya profilleri ve sektör bilgisi kullanarak yapay zekâ destekli sahte bir blockchain istihbarat şirketinin işe alım uzmanı gibi davrandı; yazılım mühendisliği iş fırsatlarıyla temas kurup görüşmeler ayarladı. Aynı kısa dönemde iki paravan şirket daha kullanarak benzer iş temalı saldırılar yaptı.
Teknik ekipler için asıl ders, saldırının başlangıç noktası olarak geliştirici iş akışlarının hedeflenmesi. İş görüşmesi bahanesiyle gönderilen kodları ve Terraform provider’larını izole ortamlarda denemek, altyapı araçlarının kaynağını doğrulamak ve geliştirici makinelerindeki yetkileri sınırlamak bu tür saldırılara karşı temel önlemler. Binance’e nasıl girildiğine dair ayrıntılar ise kaynak haberde yer almıyor.
Kaynak: https://thehackernews.com/2026/11/fbi-links-north-koreas-tradertraitor-to.html