
Saldırganlar, Microsoft’un agent-framework PyPI paketini ele geçirerek kimlik bilgisi çalan bir zararlı yazılım dağıttı. Olay Aikido, Chainguard, Endor Labs, OX Security, SafeDep, Socket, StepSecurity ve Google’a ait Wiz tarafından raporlandı.
Zararlı 1.26.1 ve 1.26.2 sürümleri 17 Kasım 2026’da 33 dakika arayla yayınlandı ve her Python başlatıldığında bir kimlik bilgisi hırsızını çalıştıracak şekilde tasarlandı. Haberin yazıldığı sırada iki sürüm de PyPI’da karantinaya alınmıştı. Saldırganın paket yayınlama yetkisini nasıl elde ettiği henüz bilinmiyor.
agent-framework, yapay zekâ ajanlarını Python ile geliştirmek ve orkestre etmek için kullanılan açık kaynak Microsoft Agent Framework’ün meta paketi ve ayda yaklaşık 190.000 kez indiriliyor.
Zararlı kod nasıl çalışıyor?
Socket’e göre iki sürüm de kimlik bilgilerini, ortam verilerini ve bulut kimlik token’larını sessizce toplayıp bir webhook[.]site adresine gönderen Python başlangıç kancaları (startup hook) kuruyor.
Paket yüklendiğinde site-packages kök dizinine bir .pth dosyası bırakıyor. Python, .pth dosyalarındaki import satırlarını her yorumlayıcı açılışında çalıştırıyor. Endor Labs’in vurguladığı gibi bu, paket hiç import edilmese bile, pip‘in kendisi dahil, etkilenen ortamda her Python başlatılışında hırsızın çalışması anlamına geliyor.
| Sürüm | Bırakılan .pth dosyası |
|---|---|
| 1.26.1 | agent_framework_meta.pth |
| 1.26.2 | af_runtime_diag.pth |
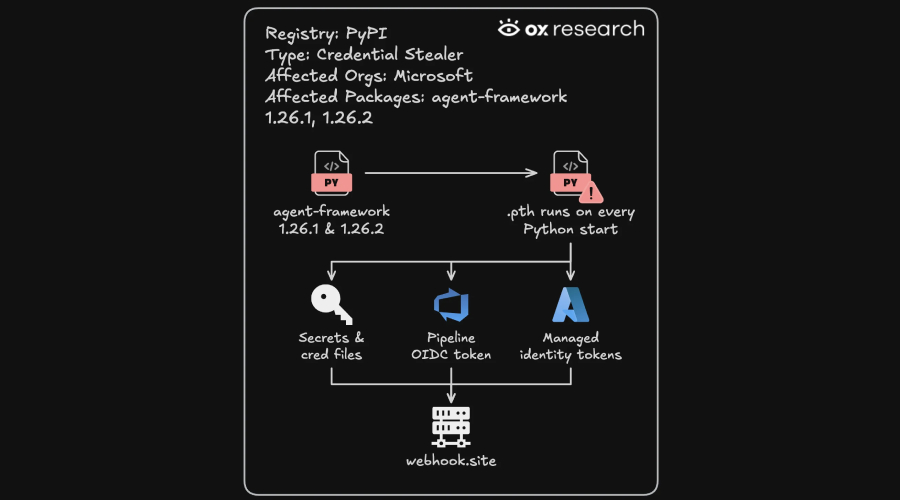
agent_framework_meta.pth dosyası, zararlı yükü başlatan agent_framework_meta modülüne başvuran tek bir import satırı içeriyor. Zararlı kod şunları topluyor:
- Belirli alt dizgelerle eşleşen ortam değişkenleri
- Azure CLI (
~/.azure/*.json),.npmrc,pip.conf,.netrc,.git-credentials,.docker/config.json, Hugging Face ve Azure DevOps agent kimlik bilgisi dosyaları ile.envve JSON dosyaları - Azure DevOps OIDC token’ları
- Azure managed identity token’ları
- Azure instance metadata bilgileri (yanıtın en fazla 8.000 karakteri)
Yalnızca mevcut sırları değil, yenilerini de istiyor
SafeDep’e göre kod diskteki kimlik bilgilerini okumakla kalmıyor, platformdan yeni token’lar da talep ediyor; bu yüzden yalnızca kayıtlı sırları değiştirmek yeterli değil. Bir Azure DevOps pipeline’ında SYSTEM_ACCESSTOKEN ve SYSTEM_OIDCREQUESTURI, api://AzureADTokenExchange için federe bir token istemeye yetiyor. Azure işlem kaynaklarında ise managed identity endpoint’inden birden fazla kaynak için erişim token’ı istiyor: App Service ve Functions’ta IDENTITY_ENDPOINT ya da MSI_ENDPOINT, diğer yerlerde 169.254.169[.]254 adresini kullanıyor. Bu adres, sanal makine, bölgesi, etiketleri ve kimlik token’ı hakkında bilgi veren Azure Instance Metadata Service’in (IMDS) yerel adresi.
Toplanan tüm veriler bir JSON belgesinde birleştiriliyor, zlib ile sıkıştırılıyor, Base64 ile kodlanıyor ve sabit kodlanmış webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bb adresine HTTPS POST ile gönderiliyor. 1.26.2 sürümü ise yeni bir üst düzey modül olan af_runtime_diag.py‘yi içe aktarıyor, GitHub Actions OIDC token’larını da topluyor ve kimlik bilgisi içeren ortam değişkenleri için arama kalıplarını genişletiyor.
Ne yapmalı?
- Etkilenen sunucuları ve CI runner’larını izole edin.
- Paketi son güvenli sürüm olan 1.26.0‘a sabitleyin ve temiz bir ortamdan yeniden kurun.
- 17 Kasım 2026’da UTC 20.35 ile yaklaşık 21.20 (Türkiye saatiyle 23.35–00.20) arasında zararlı sürümlerin yüklenip yüklenmediğini kontrol edin.
- Proxy ve DNS loglarında
webhook[.]site/d381fd80-ec62-42ad-8f5c-d1b15103c9bbadresine giden istekleri arayın. - Açığa çıkmış olabilecek kimlik bilgilerini temiz bir sistemden değiştirin.
- Azure kimliklerini denetleyin, oturum açma ve etkinlik loglarını inceleyin.
- Azure’a dağıtım yapan GitHub Actions iş akışlarını gözden geçirin.
Bir ortamın etkilenip etkilenmediğini hızlıca görmek için yüklü sürümü ve şüpheli .pth dosyalarını kontrol edebilirsiniz (bu komutlar kaynak haberde yer almıyor, pratik kontrol için ekledim):
pip show agent-framework | grep -i version
python -c "import site; print(site.getsitepackages())"
find $(python -c "import site; print(' '.join(site.getsitepackages()))") \
  -maxdepth 1 -name "agent_framework_meta.pth" -o -name "af_runtime_diag.pth"
Yapay zekâ geliştirici ekosistemi hedefte
OX Security’ye göre zararlı agent-framework paketi, saldırganların yapay zekâ geliştirici ekosistemini ve arkasındaki CI pipeline’larını nasıl hedef aldığını gösteriyor; resmi bir Microsoft paketini hedef alan saldırganlar, wheel oluşturma akışını ele geçirip içine zararlı mantık eklemenin bir yolunu bulmuş görünüyor.
Bu, bu yıl ele geçirilen ikinci Microsoft ile ilişkili PyPI paketi. Mayıs 2026’da TeamPCP’nin arkasındaki tehdit aktörleri, Microsoft’un Durable Task iş akışı çerçevesinin Python istemcisi durabletask‘in üç zararlı sürümünü yayınlayarak Mini Shai-Hulud solucanını dağıtmıştı.
Bu olayı tehlikeli kılan iki ayrıntı var: .pth tekniği sayesinde paketin import edilmesine gerek kalmadan her Python açılışında kod çalışıyor ve zararlı yazılım yalnızca diskteki sırları değil, managed identity ve OIDC üzerinden anlık olarak yeni token’lar da üretiyor. Bu yüzden müdahale sadece parola ve anahtar değiştirmekle sınırlı kalmamalı; ilgili Azure kimliklerinin o saatlerdeki etkinlikleri de incelenmeli. CI ortamlarında bağımlılıkları sürüm ve hash ile sabitlemek, yeni yayınlanan sürümleri belirli bir süre bekletmek bu tür saldırılara karşı en etkili önlemler arasında.
Kaynak: https://thehackernews.com/2026/11/attackers-compromise-microsofts-agent.html