
AWS, kod açıklarını bulup doğrulayan ve düzeltmeleri pull request olarak sunan güvenlik servisi AWS Continuum for code vulnerabilities‘ı genel kullanıma açtı. Continuum, tarayıcıların ürettiği bulgulardan hangilerinin sizin ortamınızda gerçekten istismar edilebilir olduğunu doğruluyor, bunları iş etkisine göre sıralıyor ve her biri için bir düzeltme öneriyor. Düzeltmeler şimdilik yalnızca insan onayıyla uygulanıyor: Continuum öneriyor, ekip onaylıyor. AWS ileride, sizin belirleyeceğiniz sınırlar içinde bazı aksiyonları Continuum’un kendi başına almasına izin verileceğini söylüyor.
Çözmeye çalıştığı sorun
Saldırganlar artık frontier yapay zekâ modelleriyle bir açık duyurusunu dakikalar içinde çalışan exploit koduna dönüştürebiliyor. Geliştirmeyi hızlandıran aynı araçlar, güvenlik ekiplerinin işlemesi gereken bulgu sayısını da artırıyor. Büyük bir uygulama portföyünde tarayıcılar günde binlerce bulgu üretebiliyor ve bunların çoğu aksiyon gerektirmiyor. Bir bulgu erişilemez olabilir, istismar edilemeyebilir ya da bir runtime kontrolüyle zaten engellenmiş olabilir.
Genel önem skorları, bir saldırganın hangi kaynaklara gerçekten ulaşabileceğini söylemiyor. Yalnızca geliştirme ortamında kullanılan bir araçtaki “critical” bulgu ile ödeme veritabanına bir adım uzaklıktaki servisteki “medium” bulgu aynı görünüyor. Bir bulgunun istismar edilebilir olup olmadığını doğrulamak saatlerce manuel inceleme, bir düzeltmeyi güvenle yayına almak ise güvenlik, altyapı ve uygulama ekipleri arasında günlerce koordinasyon gerektiriyordu.
Bağlam grafiği nasıl kuruluyor?
Continuum iki ana kaynaktan bir bağlam grafiği (context graph) oluşturuyor: kod depolarınız ve AWS ortamınız. AWS tarafında, kodunuzun çalıştığı hesap ve bölgeye bir collector kuruyorsunuz. Collector, AWS Config kaynakları ve ağ yapılandırması gibi bilgileri topluyor. Böylece Continuum bir açığın ağ üzerinden erişilebilir olup olmadığını ve oradan bir saldırganın nereye ulaşabileceğini değerlendirebiliyor.
Bu grafikten hangi sistemlerin iş açısından kritik olduğunu, sahiplerinin kim olduğunu, servislerin birbirine nasıl bağlı olduğunu ve hangisinin hangi veriye dokunduğunu çıkarıyor. Müşteri veri depoları, ödeme hatları ve kimlik doğrulama servisleri gibi en değerli sistemleri belirliyor, ardından her sorunu saldırı yolunun bu sistemlere ne kadar yakın geçtiğine göre sıralıyor.
Bulgular nasıl doğrulanıyor?
Continuum her bulguyu kod ve ortam bağlamıyla birlikte analiz ediyor ve bir kanıt seviyesi atıyor. Örneğin açık kod yolunun statik analizle kanıtlandığı bir karar. Yeniden üretebildiği bulgularda exploit’i izole bir sandbox’ta çalıştırıyor ve proof-of-concept kodunu adım adım tekrar talimatlarıyla birlikte ekliyor. Sonuçta yalnızca bir risk skoru değil; saldırı yolu, kaynak kod analizi ve etki alanı (blast radius) değerlendirmesi üretiyor. Mevcut savunmalarınızın doğrulanan saldırı yolunu tespit edip durdurup durduramayacağını da değerlendiriyor.
Düzeltmeler pull request olarak geliyor
Doğrulanan her sorun için Continuum bir düzeltme üretiyor: kod yaması, bağımlılık güncellemesi ya da yapılandırma değişikliği. Bunu bağlı deponuzda incelemeye hazır bir pull request olarak açıyor. Her düzeltme insan onayı gerektiriyor; pull request’i siz inceleyip merge ediyorsunuz. AWS ileride belirli düzeltme sınıflarında güven oluştuğunda, test kapsamı, kapsam sınırları ve geçmiş başarı oranı gibi güven eşikleri sağlanırsa Continuum’un bu düzeltmeleri otomatik uygulayabileceğini belirtiyor.
Konsolda adım adım
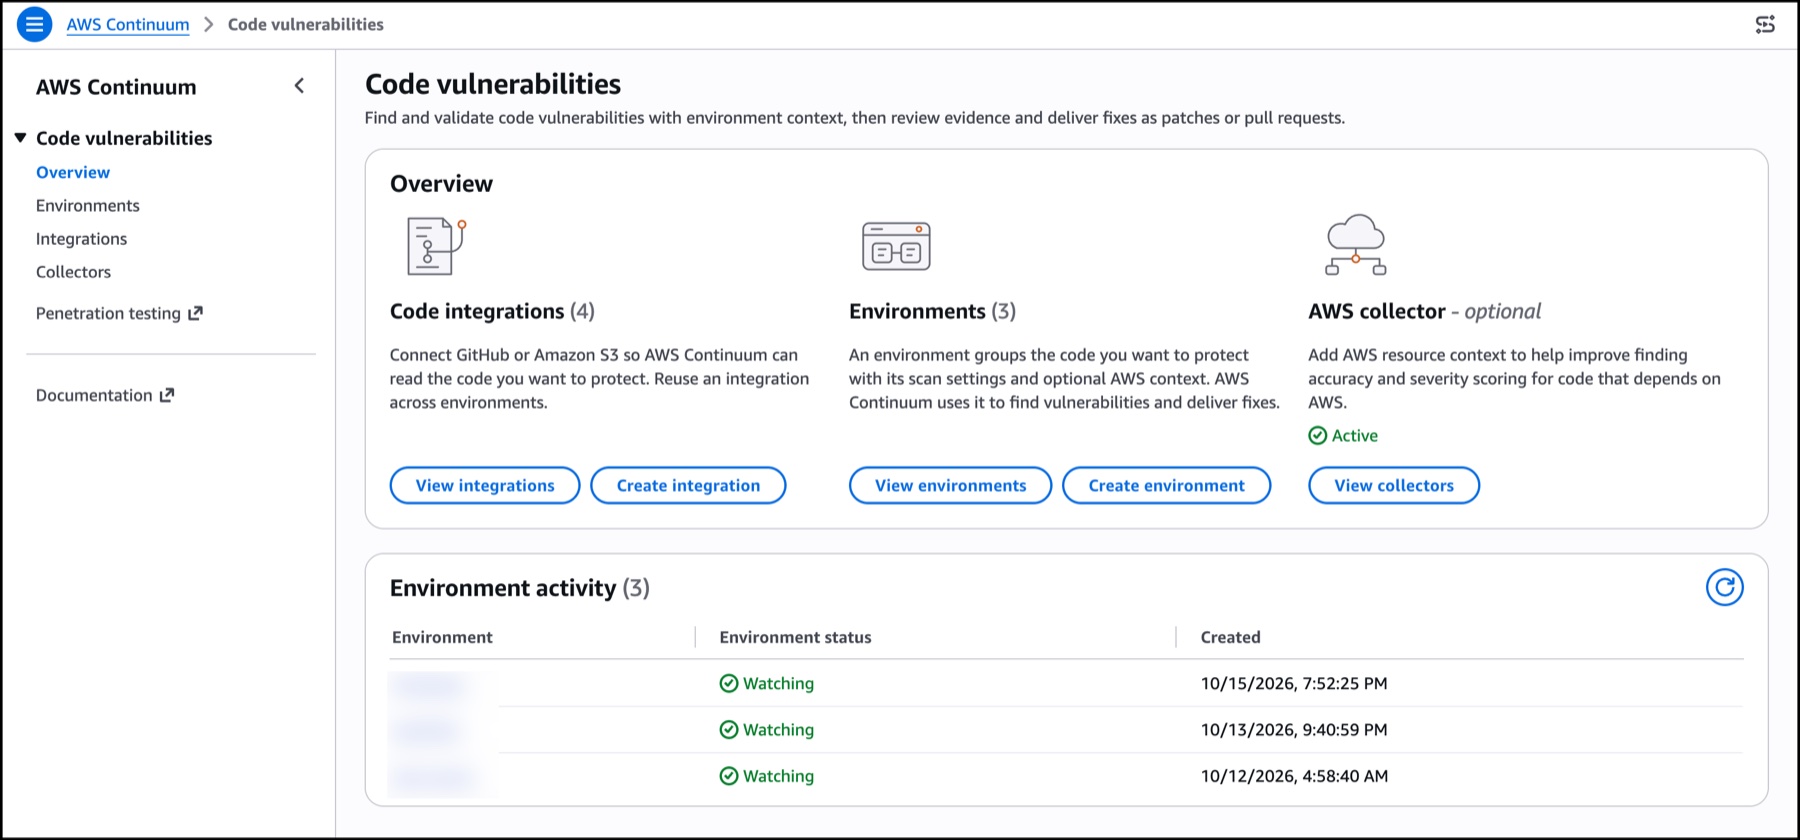
Konsolda AWS Continuum altında Code vulnerabilities bölümüne gidiliyor. Sorunları görmeden önce bir ortam (environment) kurmak gerekiyor. Önce bir kod kaynağı bağlanıyor; bu bir GitHub entegrasyonu ya da bir Amazon S3 bucket olabiliyor. Ardından bu kaynağı seçilen bir takvimle tarayan bir ortam oluşturuluyor.
S3 kaynağı için iki ön koşul var: Bucket, Continuum’un açıldığı hesap ve bölgede olmalı ve erişim, Continuum’un üstlendiği bir IAM rolüyle verilmeli. İsteğe bağlı olarak, kodun çalıştığı hesap ve bölgeye bir Continuum collector kurup ortamı ona yetkilendirerek AWS altyapı bağlamı da eklenebiliyor. Tüm gereksinimler AWS Continuum User Guide‘da yer alıyor.
Overview sayfası bu parçaları tek yerde topluyor: kod entegrasyonları, bunların üzerine kurulan ortamlar ve AWS kaynak bağlamı sağlayan collector’ların durumu.
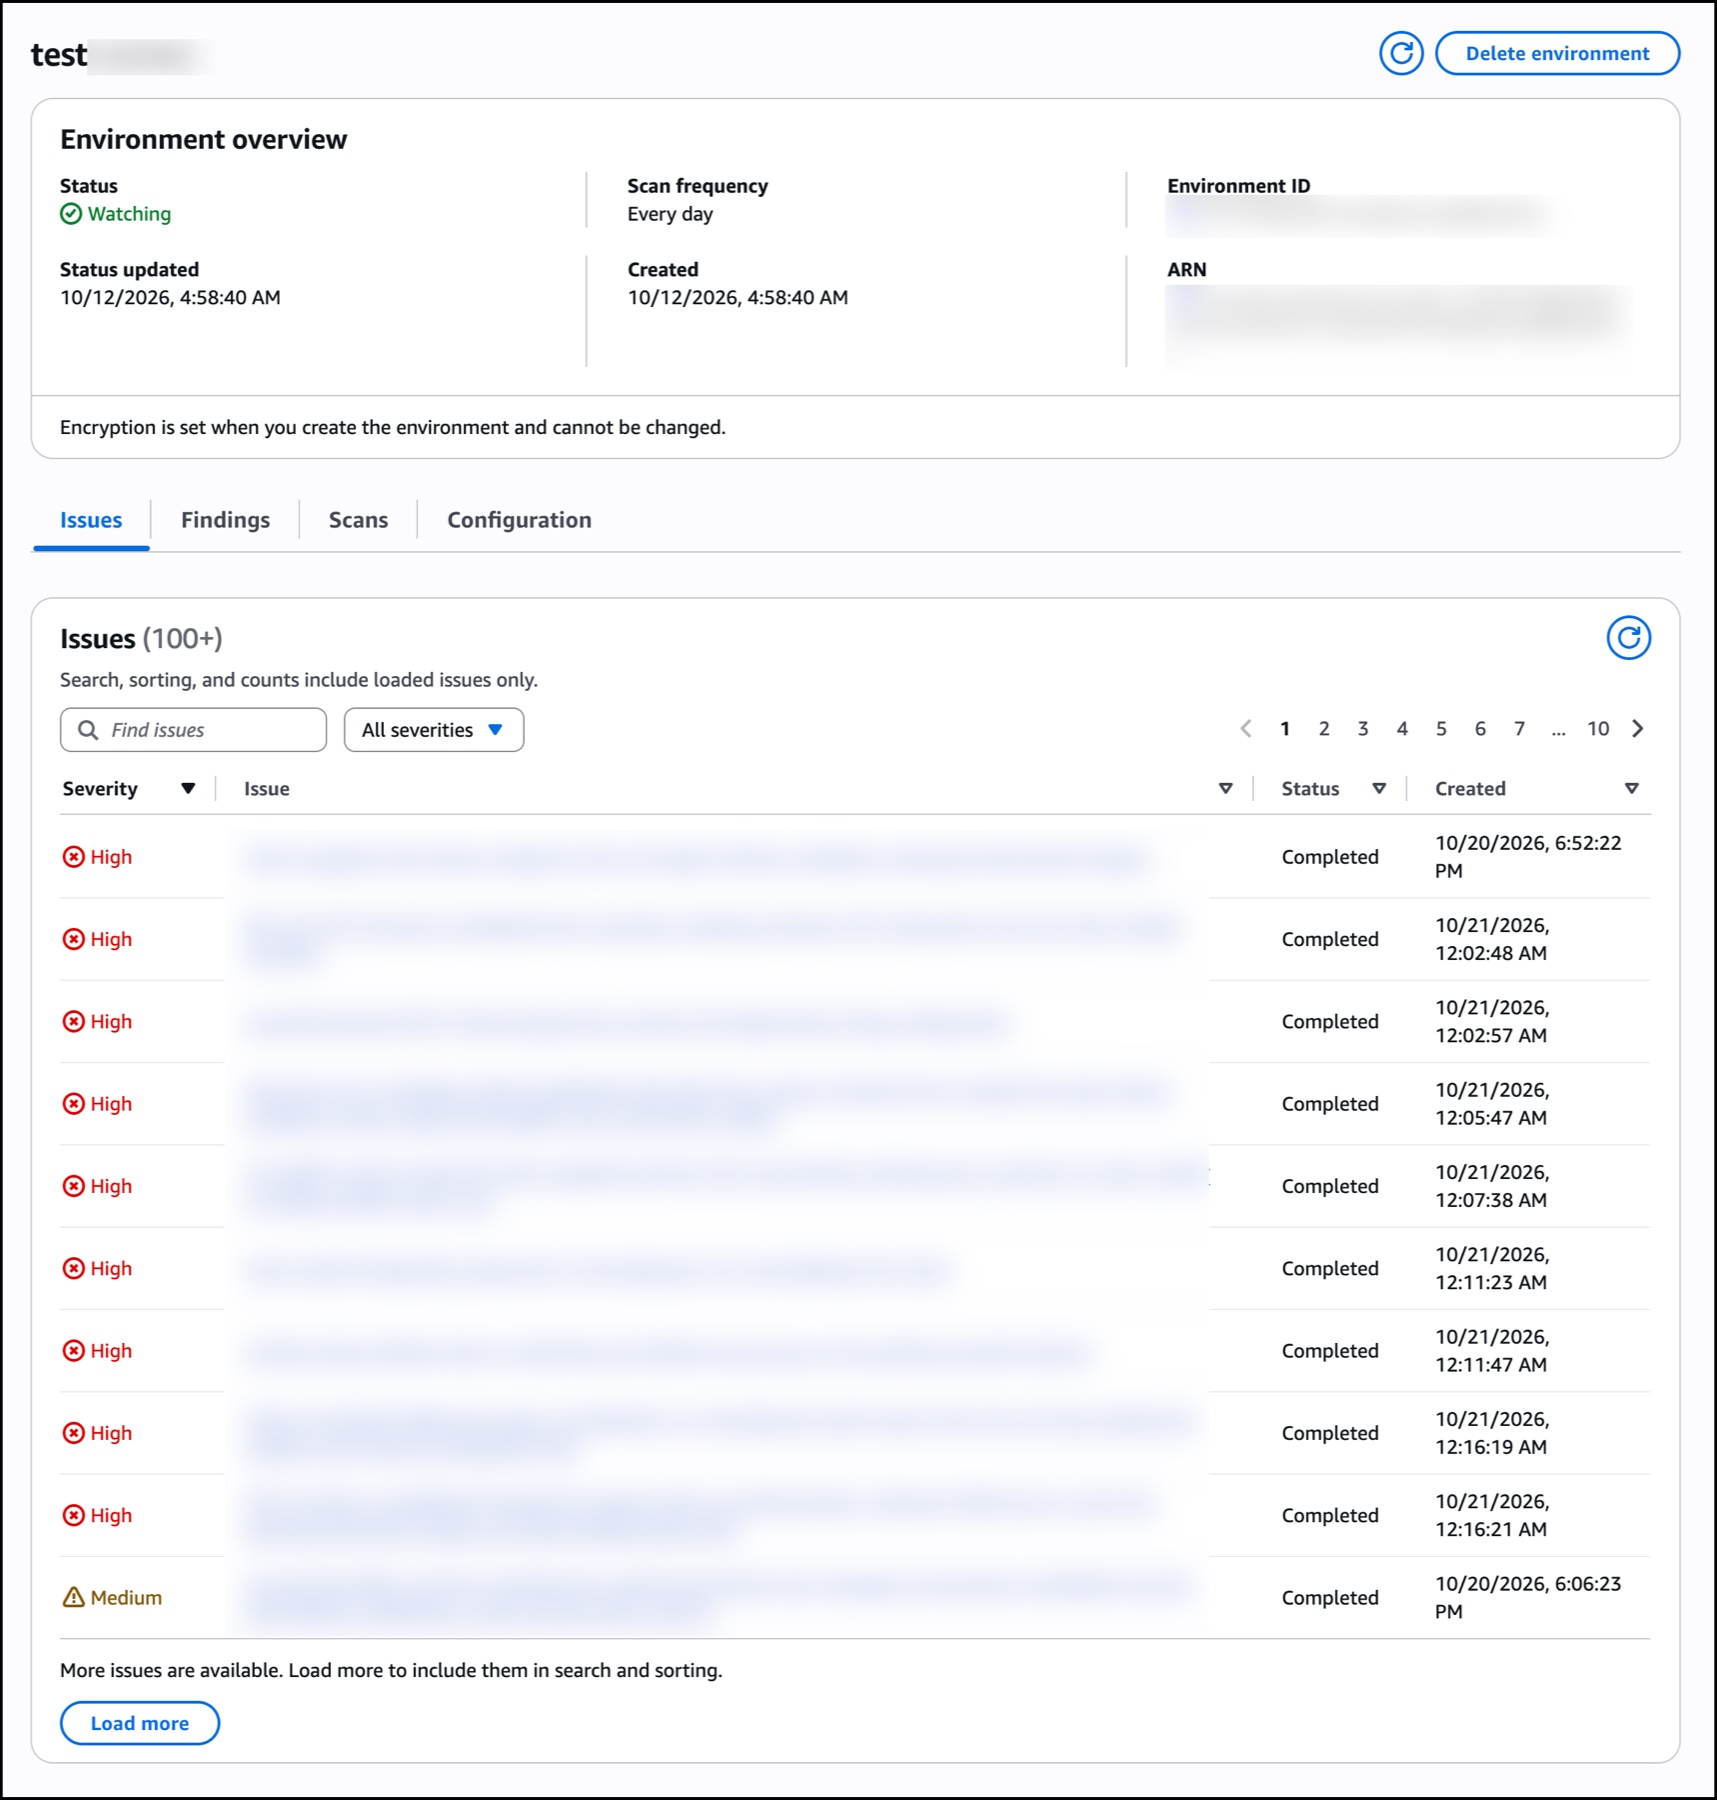
Bir ortam açıldığında Issues sekmesi, ham tarayıcı çıktısı yerine doğrulanmış ve önceliklendirilmiş sorunları listeliyor. Her sorunun önem derecesi, durumu ve oluşturulma zamanı görünüyor.
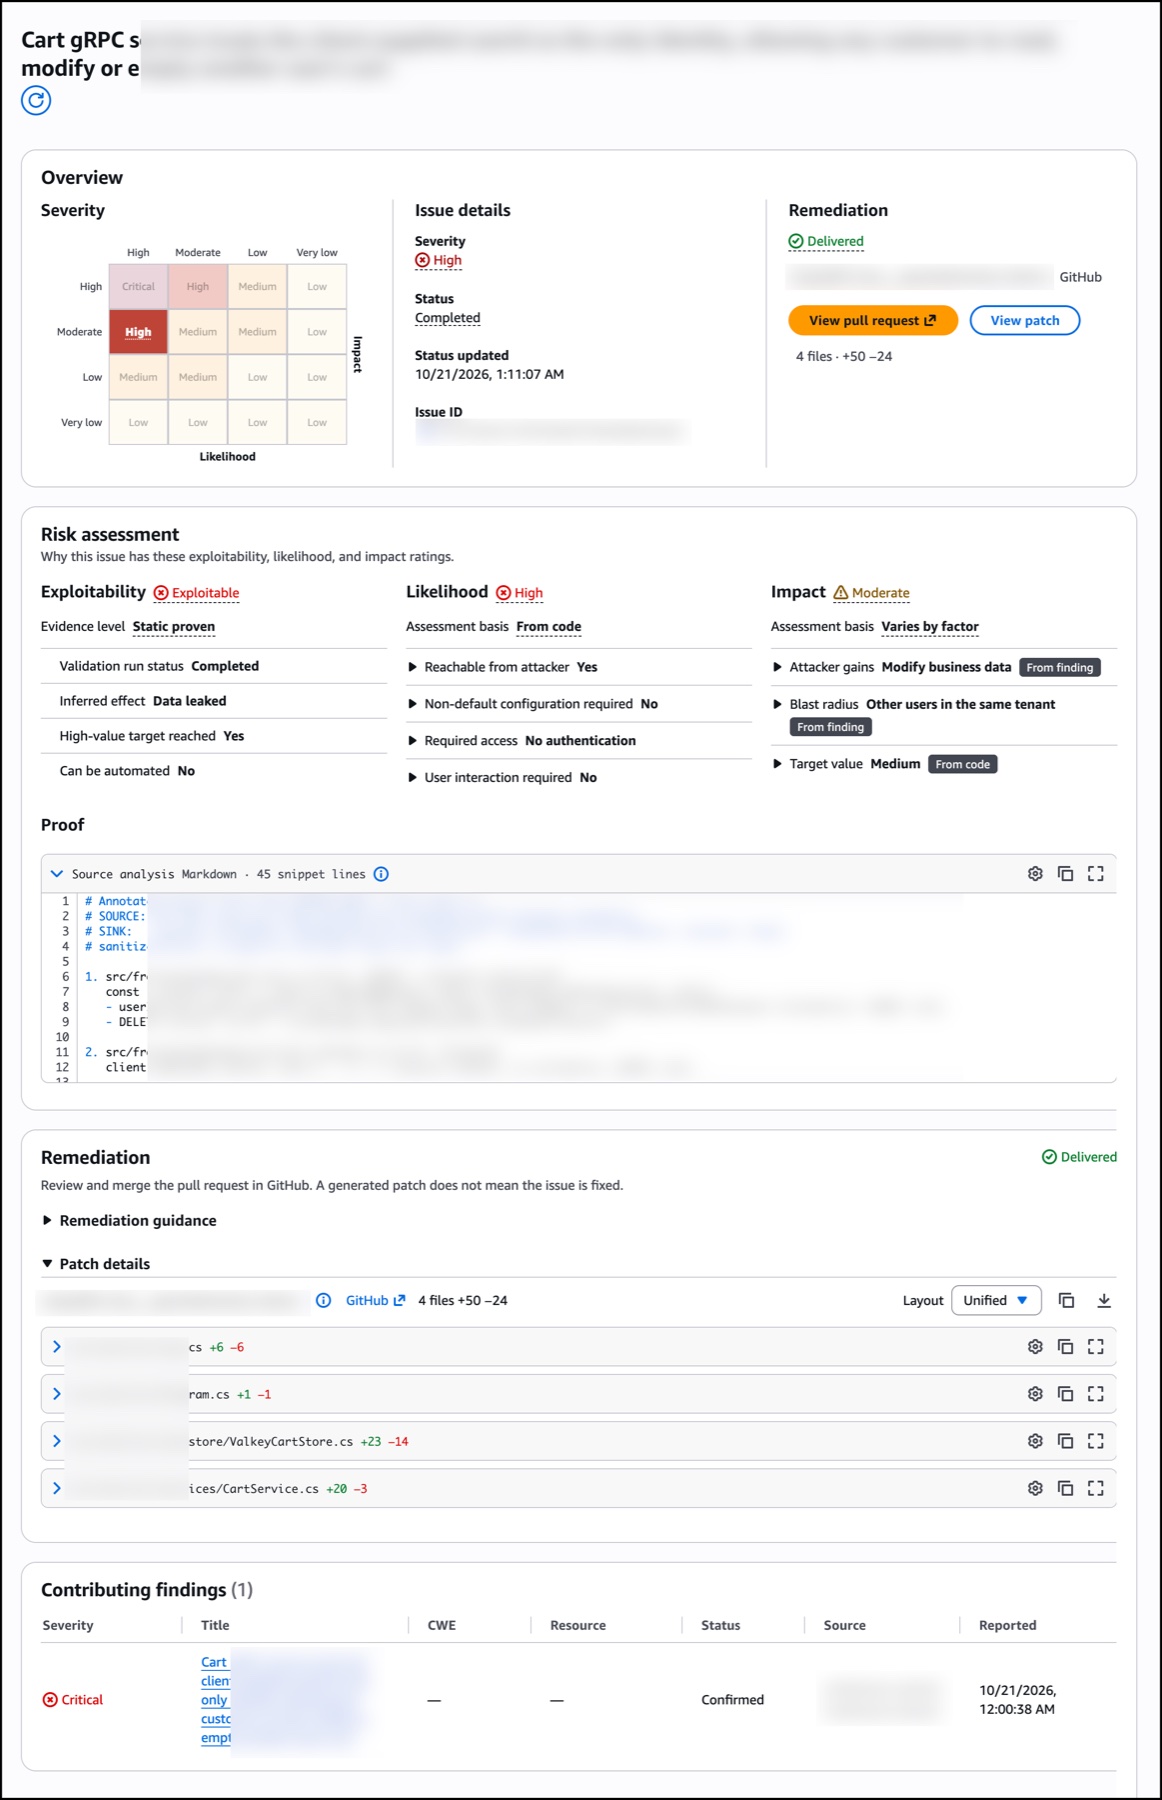
Örnekteki sorun High önem derecesinde, durumu Completed ve düzeltmesi GitHub’a Delivered olarak görünüyor. Risk değerlendirmesi bunun nedenini açıklıyor:
- Exploitability: Exploitable. Kanıt seviyesi “Static proven”, doğrulama çalıştırması tamamlanmış.
- Likelihood: High. Servis saldırgan tarafından erişilebilir, kimlik doğrulama ve kullanıcı etkileşimi gerektirmiyor.
- Impact: Moderate. Saldırgan iş verisini değiştirebiliyor; etki alanı aynı tenant’taki diğer kullanıcılara uzanıyor.
- Proof: Kararın dayandığı kaynak kod analizi.
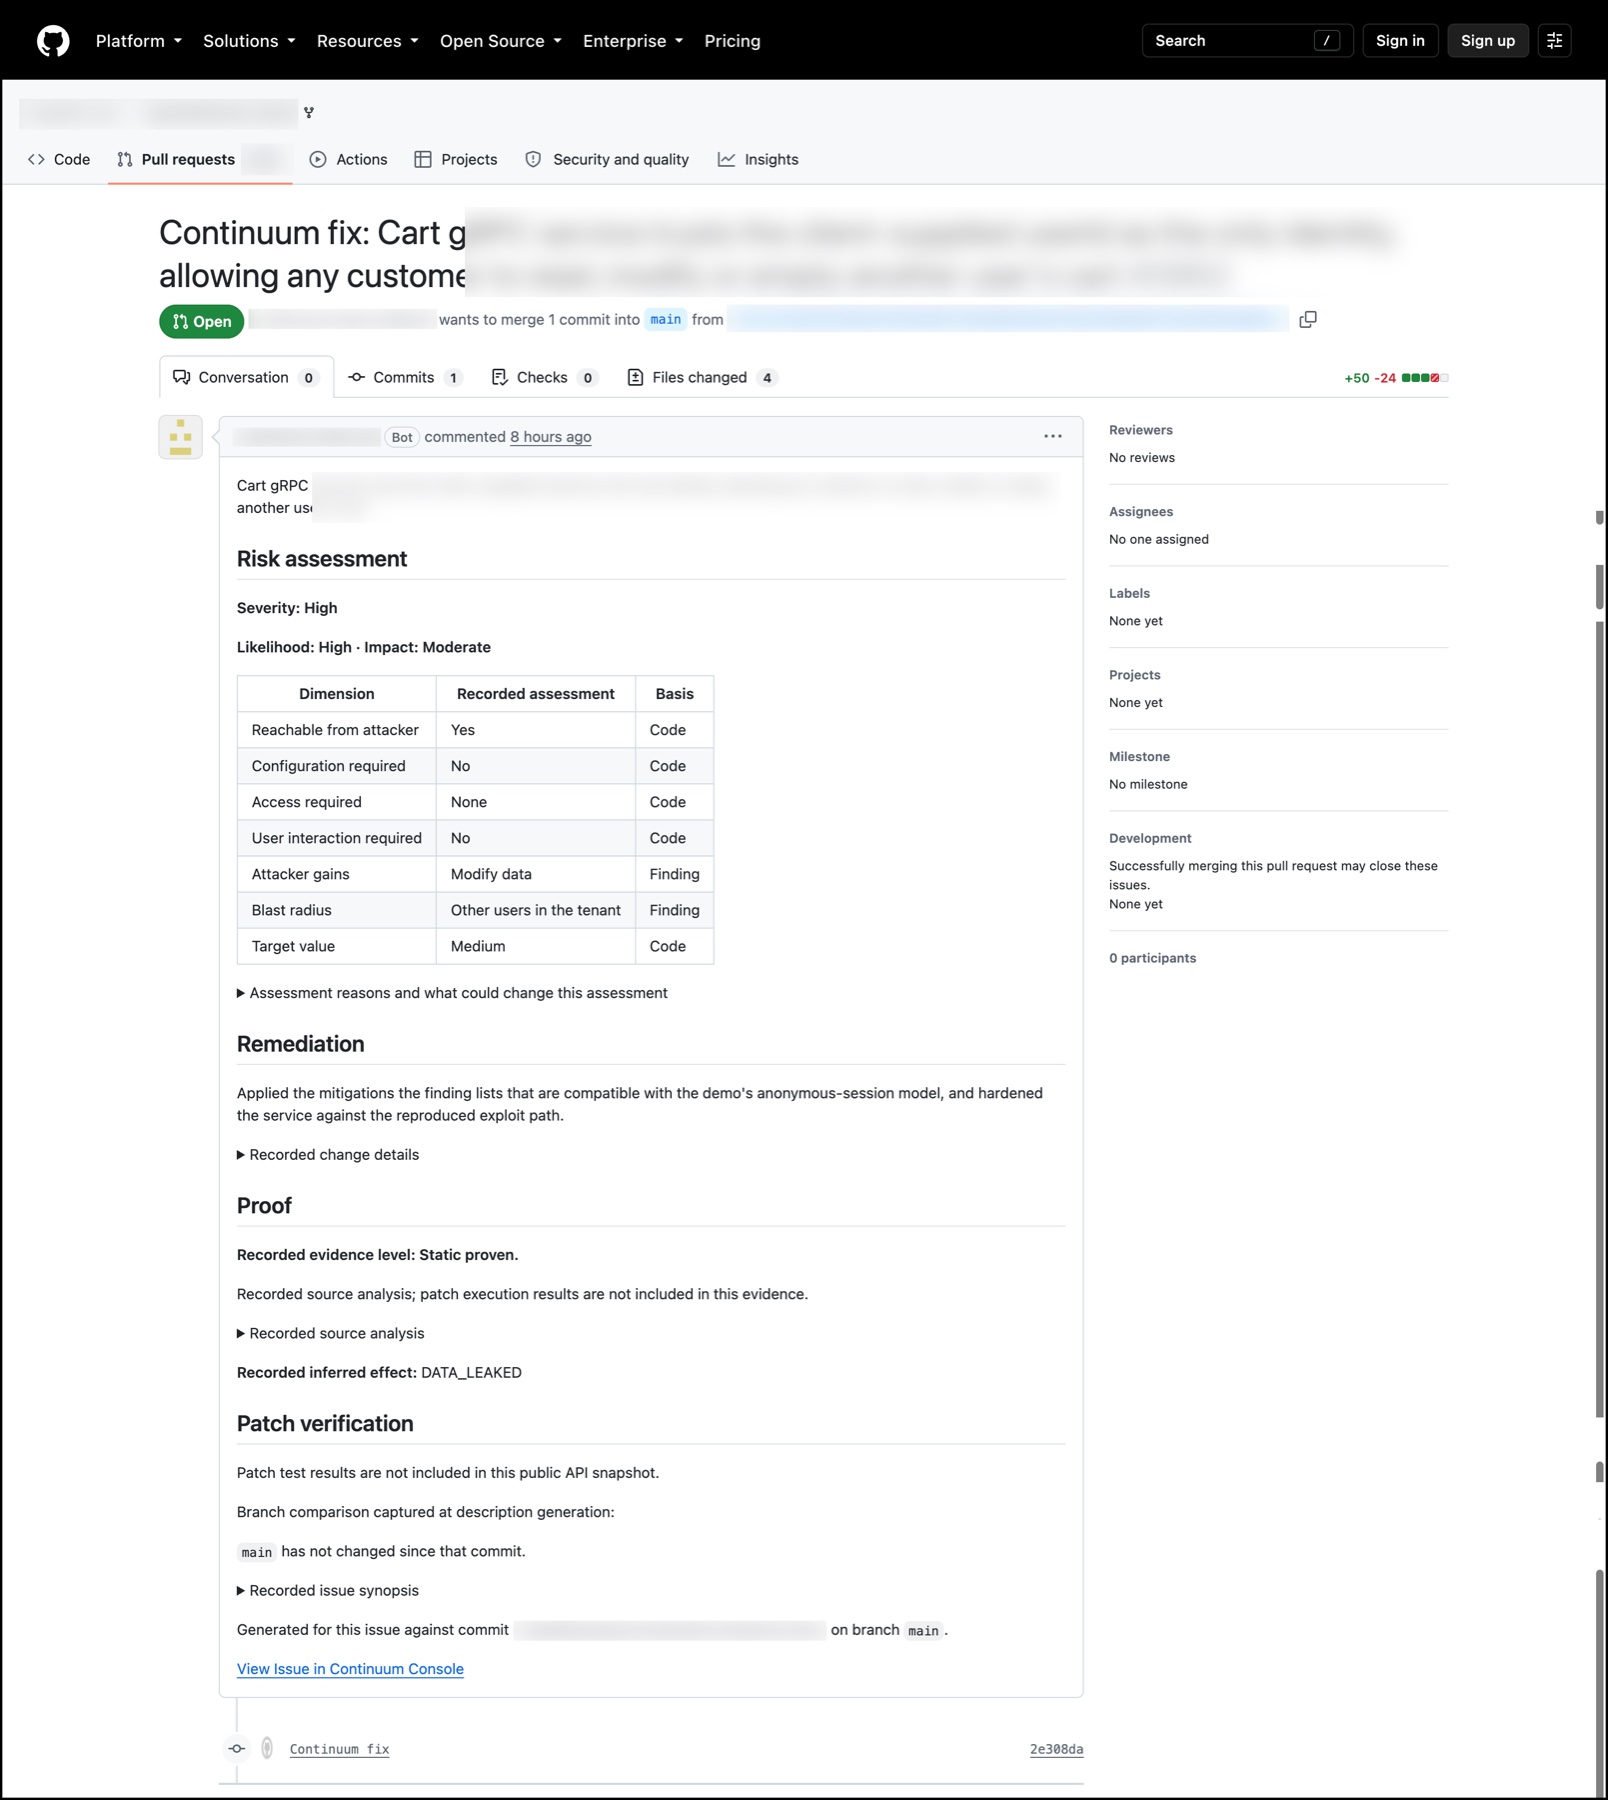
Remediation bölümünde, cart servisinde dört dosyayı değiştiren (50 satır ekleme, 24 satır silme) ve GitHub’da “Continuum fix” başlığıyla açılmış bir pull request görünüyor. Konsol, üretilen bir yamanın sorunun çözüldüğü anlamına gelmediğini açıkça belirtiyor; inceleyip merge etmek ekibin işi. Contributing findings bölümü ise sorunun hangi tarayıcı bulgusundan türetildiğini gösteriyor.
Pull request açıklaması, konsoldaki risk değerlendirmesini, düzeltme özetini ve kanıtı aynen taşıyor. Böylece GitHub’da inceleme yapan kişi kendi iş akışından çıkmadan kanıtı görebiliyor.
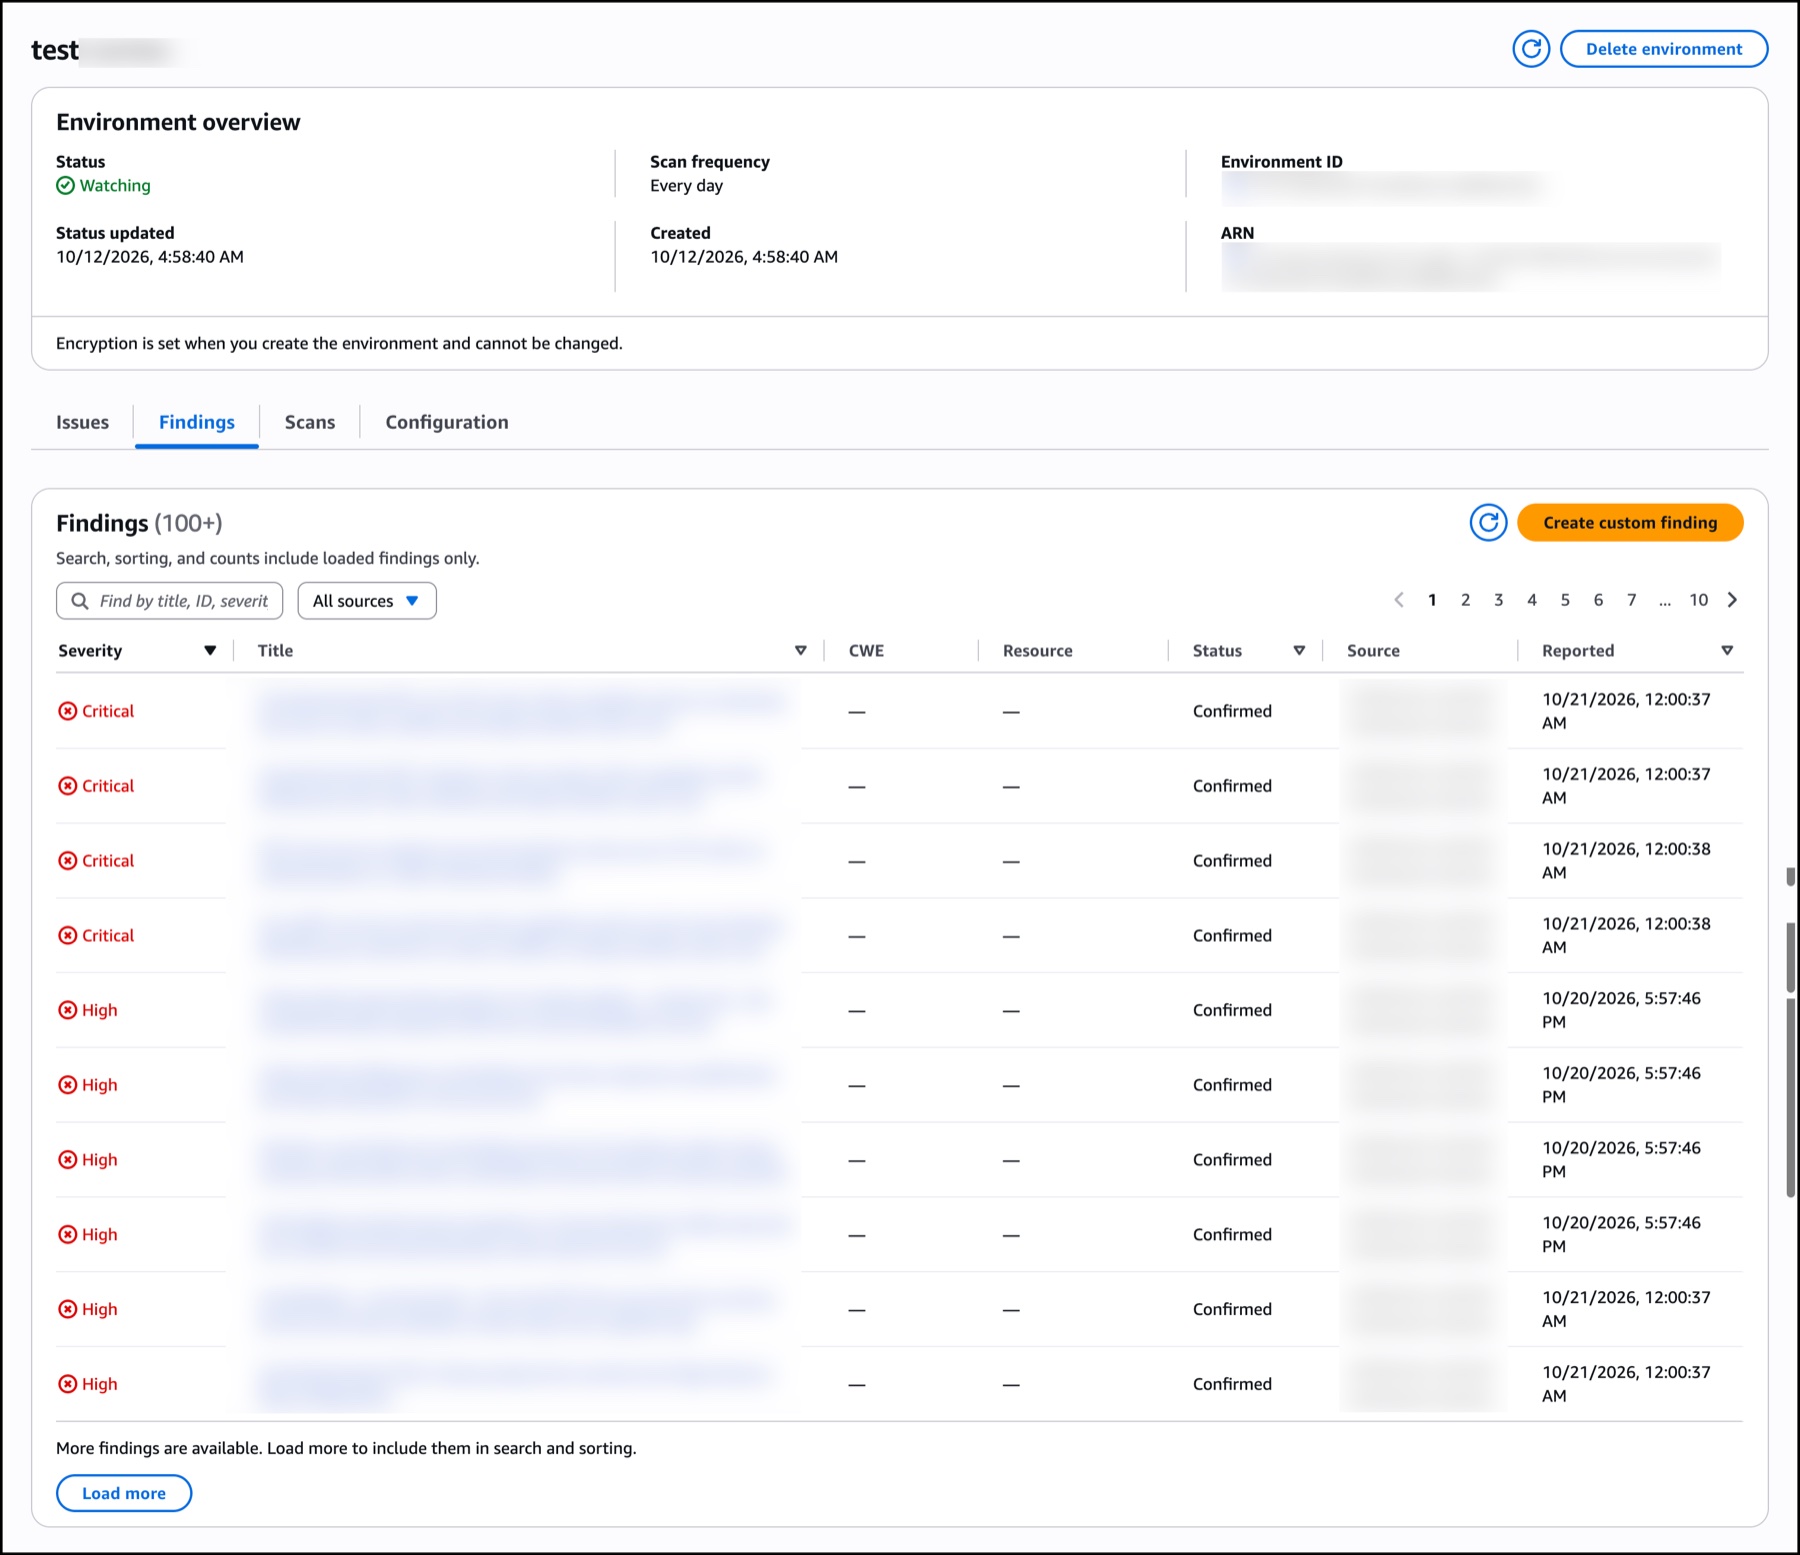
Findings sekmesi, sorunların türetildiği ham tarayıcı bulgularını tüm ortam genelinde listeliyor.
Scans sekmesi her taramanın durumunu, kaynağını, istek ve tamamlanma zamanlarını gösteriyor. “Configure scan frequency” ile tarama sıklığı değiştirilebiliyor, “Queue scan” ile anlık tarama başlatılabiliyor. Configuration sekmesinden ise kod ve bağlam kaynakları, kod entegrasyonları, Continuum’un düzeltme yaması üretip üretmeyeceği gibi ortam ayarları ve AWS collector’lar yönetiliyor.
Pratikte iş akışı şöyle işliyor: Her taramada doğrulanmış sorunlar öncelik sırasıyla ele alınıyor, her birinin kanıtı ve kapsamı incelendikten sonra güvenilen düzeltmeler onaylanıp merge ediliyor. Birikmiş iş küçülürken neyin yayına çıkacağına ekip karar vermeye devam ediyor.
Bölgeler ve fiyatlandırma
AWS Continuum for code vulnerabilities şu anda US East (N. Virginia) ve US West (Oregon) bölgelerinde kullanılabiliyor. Fiyatlar için fiyatlandırma sayfasına, diğer ayrıntılar için ürün sayfasına bakılabilir. Avrupa bölgelerinde henüz yok; veriyi AB içinde tutması gereken kurumlar için bu, şimdilik bir sınır.
Continuum’un asıl farkı, bulguyu sıralamakla kalmayıp istismar edilebilirliği sandbox’ta kanıtlamaya çalışması ve düzeltmeyi bağlamıyla birlikte pull request olarak getirmesi. Onay adımının zorunlu olması da ilk aşama için doğru bir tercih.